

| Forumul Securității Maritime are plăcerea de a vă pune la dispoziție un produs de sinteza zilnic, sub forma unui newsletter, prin care vă prezentăm cele mai relevante evenimente și informații referitoare problematica domeniului naval, cu preponderență cele legate de securitatea maritima dar și alte domenii conexe. Acesta dorește să prezinte o evaluare clară și concisă a celor mai recente și relevante știri despre spațiul menționat, cu trimiteri la sursele de informare. Sperăm că acest newsletter se va dovedi a fi o sursă utilă pentru dumneavoastră, oferind o perspectivă cuprinzătoare despre contextul complicat al domeniului, atât pentru specialiști, cât și pentru oricine este interesat de dinamica evenimentelor din domeniu securității navale. |

Cum funcționează de fapt cea mai mare torpilă nucleară | Poseidon
MS Daily brief – 14 Octombrie 2026
NE puteti urmari pe YouToube-Clik
Rusia arestează un jurnalist japonez sub acuzația de spionaj 22
Harta punctelor critice – Forumul Securității Maritime. 27
Metode de cercetare de ultimă oră în securitatea maritimă – Forumul Securității Maritime. 31
Renunțarea la Trident: ce ar risca să piardă Marea Britanie? – Forumul Securității Maritime 36
ȘTIRI DE ULTIMĂ ORĂ: Temerile privind un atac al Iranului CRESC, SUA se mobilizează; Arabia Saudită RESPINGE implicarea Israelului în războiul cu Houthi | TBN Israel
Noutăți din Ucraina | Incredibil! Ucraina lovește centrele de date, dar de fapt distruge boturile MAGA și cele rusești
INFORMARE STRATEGICĂ ZILNICĂ UCRAINA – MAREA NEAGRĂ – ORIENTUL MIJLOCIU Miercuri, 14 octombrie 2026-Forumul Securitatii maritime
1. SINTEZĂ
1.1. Marea Neagră: două nave comerciale atacate, una scufundată; 11 marinari dispăruți
Aceasta este cea mai importantă evoluție a zilei pentru securitatea maritimă a României.
La 13 octombrie, autoritățile bulgare au confirmat atacarea a două nave comerciale în Marea Neagră, în apropierea litoralului Bulgariei.
Nava HS Dignity, sub pavilionul Guineei-Bissau, s-a scufundat. Cinci membri ai echipajului au fost salvați, iar 11 erau în continuare dispăruți la momentul ultimului bilanț verificat.
Nava Chelsea-3, sub pavilion maltez, a fost lovită de trei drone. Toți cei 15 membri ai echipajului au fost salvați.
Legătura directă cu România: HS Dignity se îndrepta spre portul Brăila, iar Chelsea-3 efectuase anterior o escală în portul Tulcea.
Atacurile s-au produs în primele ore ale zilei de 13 octombrie, înaintea începutului intervalului analizat. Confirmările oficiale, operațiunile de salvare și reacțiile diplomatice din 13 octombrie reprezintă evoluțiile noi incluse în această informare. Eleven sailors missing after drone sinks ship off Bulgaria | Reuters
1.2. Bulgaria solicită sprijin NATO și inițiază consultări cu România și Turcia
La 13 octombrie, prim-ministrul bulgar Rumen Radev a discutat cu secretarul general NATO și cu președinta Comisiei Europene despre securitatea maritimă.
Ministrul bulgar al apărării a discutat cu omologii din România și Turcia.
Guvernul bulgar a anunțat intenția de a formula propuneri comune pentru protejarea navigației.
Important: Bulgaria nu a prezentat dovezi concludente privind originea dronelor. Autoritățile ucrainene atribuie responsabilitatea Rusiei, în timp ce reprezentanta diplomatică rusă a invocat posibilitatea unei provocări. Министерски съвет :: Пресцентър:: Новини:: Премиерът Румен Радев проведе среща с посланика на Руската федерация Елеонора Митрофанова
1.3. Ucraina: atac cu rachete balistice asupra Kievului
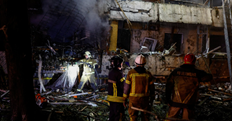
În seara zilei de 13 octombrie, forțele ruse au atacat capitala ucraineană.
Potrivit autorităților locale, două persoane au murit și 21 au fost rănite după lovirea unui bloc de locuințe cu nouă etaje.
Președintele Volodîmîr Zelenski a declarat că principala țintă a fost centrala termoelectrică nr. 4.
Zelenski a afirmat că Ucraina nu a primit avertizări prealabile de la partenerii occidentali.
Președintele american Donald Trump a susținut că schimbul de informații cu Ucraina continuă.
Evaluare: identificăm o divergență importantă privind funcționarea mecanismelor de avertizare timpurie. Russian missile attack on Kyiv kills two, Zelenskiy says no warning received | Reuters
1.4. România: Statele Unite transferă o nouă aeronavă militară C-130H Hercules
La 13 octombrie, MApN a anunțat transferul gratuit către Forțele Aeriene Române al unei aeronave de transport C-130H Hercules.
Ceremonia de predare-primire este programată pentru 14 octombrie, ora 10:00, la Baza 90 Transport Aerian Otopeni.
Aeronava poate executa misiuni de transport militar, evacuare medicală, asistență umanitară și intervenție în caz de dezastre.
La momentul acestei informări, ceremonia nu a avut încă loc.
1.5. NATO începe exercițiul anual de descurajare nucleară
La 13 octombrie a început exercițiul NATO Steadfast Noon 2026, desfășurat în Italia, cu participarea a 17 state.
NATO precizează că exercițiul este planificat din timp, nu utilizează arme nucleare reale și nu este îndreptat împotriva unui anumit stat.
Evaluare: exercițiul confirmă continuitatea pregătirii pentru descurajare, fără a reprezenta o nouă escaladare militară decisă ca reacție la evenimentele zilei. NATO holds annual nuclear exercise Steadfast Noon | NATO News
1.6. Arabia Saudită: atac asupra complexului Saudi Aramco din Dhahran
În seara zilei de 13 octombrie, un atac a provocat un incendiu limitat într-o clădire administrativă din complexul petrolier Saudi Aramco, în orașul Dhahran.
Ministerul saudit al Energiei a confirmat incidentul și a precizat că nu au fost raportate victime.
Surse citate de Reuters au indicat că o rachetă balistică a lovit o clădire de birouri, avariind ultimele trei etaje.
Incidentul survine pe fondul intensificării confruntării dintre Arabia Saudită și huthiții din Yemen. Saudi Aramco administrative building attacked, limited fire reported | Reuters
1.7. Iranul își modifică tactica de atac asupra navigației prin Hormuz
Într-o relatare Reuters publicată la 14 octombrie, ora 03:06 a României, doi oficiali iranieni au afirmat că Teheranul a adoptat tactici noi pentru atacarea navelor considerate că încalcă restricțiile iraniene.
Potrivit acestora, strategia urmărește menținerea presiunii asupra prețurilor petrolului și influențarea contextului politic american înaintea alegerilor din noiembrie.
Un oficial militar american a confirmat utilizarea unor ambarcațiuni mici pentru observarea și identificarea țintelor.
Reuters a identificat cel puțin cinci incidente maritime în regiunea Hormuz în precedentele 48 de ore.
Evaluare: amenințarea asupra transportului energetic se extinde dincolo de strâmtoare, către Golful Oman și apele statelor vecine. Iran shifting tactics to step up attacks on shipping before US vote, officials say | Reuters
1.8. Yemen: noi atacuri saudite asupra Sana’a și noi represalii huthi
La 13 octombrie, coaliția condusă de Arabia Saudită a atacat instalații petroliere și alte obiective din zona capitalei yemenite Sana’a.
Coaliția susține că instalațiile erau utilizate pentru susținerea capacităților militare huthi.
Partea huthi contestă această caracterizare.
În aceeași perioadă, Arabia Saudită a raportat interceptarea unor rachete și drone, iar resturile proiectilelor au provocat patru răniți și avarierea a 15 locuințe în Riad. Limited fire reported in an Aramco building targeted in attack | AP News
Concluzia
Identificăm trei centre principale de risc:
Marea Neagră: atacurile asupra navelor comerciale afectează direct rutele către porturile românești.
Ucraina: continuarea loviturilor asupra infrastructurii energetice și incertitudinea privind avertizarea timpurie sporesc vulnerabilitatea populației civile.
Orientul Mijlociu: atacurile asupra infrastructurii petroliere saudite și intensificarea operațiunilor iraniene împotriva navigației amenință securitatea energetică internațională.
2. UCRAINA
2.1. Atacurile asupra Kievului
Loc: Kiev, Ucraina.
Data: 13 octombrie, seara.
Un atac cu rachete balistice a lovit un imobil rezidențial cu nouă etaje.
Bilanțul comunicat de primarul Kievului, Vitali Kliciko, și preluat de Reuters:
- 2 persoane decedate;
- 21 de persoane rănite;
- 16 persoane spitalizate;
- 4 răniți în stare gravă.
Echipele de intervenție au evacuat locatarii și au acționat pentru stingerea incendiilor.
Zelenski a declarat că principala țintă militară a atacului a fost centrala termoelectrică nr. 4. Această apreciere privind obiectivul urmărit aparține părții ucrainene.
2.2. Harkiv și alte regiuni
La 13 octombrie, autoritățile ucrainene au actualizat bilanțurile atacurilor asupra mai multor regiuni.
În Harkiv au fost raportate patru decese și 41 de răniți în urma loviturilor asupra orașului.
În Rivne, un atac cu dronă asupra unei instituții de învățământ a provocat, potrivit administrației regionale, 14 răniți.
Au fost raportate, de asemenea, atacuri în regiunea Kiev și în apropierea orașului Liov.
Unele dintre aceste atacuri au început în noaptea de 12 spre 13 octombrie; includem actualizările comunicate în intervalul analizat, fără a prezenta toate incidentele drept evenimente produse după ora 06:03.
2.3. Controversa privind informațiile de avertizare timpurie
La 13 octombrie, Zelenski a afirmat că Ucraina nu a primit avertizări din partea partenerilor înaintea lansării rachetelor balistice rusești.
Președintele Trump a declarat că Statele Unite continuă să furnizeze informații Ucrainei.
Un oficial ucrainean citat anonim de Associated Press a indicat că lipsa avertizării ar fi putut rezulta dintr-o defecțiune sau din condiții tehnice, fără a confirma o decizie deliberată de suspendare a cooperării.
Fapt confirmat: există declarații publice contradictorii.
Neconfirmat: existența unei decizii americane de suspendare efectivă a avertizărilor pentru atacurile respective.
Evaluare: mecanismele de avertizare timpurie constituie o componentă critică a protecției populației civile. Reducerea predictibilității lor poate produce consecințe imediate asupra capacității de evacuare și apărare.
2.4. Situația presupusului acord privind infrastructura energetică
Administrația americană susține existența unei înțelegeri pentru încetarea atacurilor reciproce asupra obiectivelor energetice.
Ucraina afirmă că a suspendat atacurile asupra instalațiilor energetice rusești.
Rusia nu a confirmat fără echivoc intrarea în vigoare a unui asemenea acord.
Loviturile asupra Kievului din 13 octombrie indică persistența ostilităților împotriva infrastructurii energetice ucrainene.
Evaluare juridică: nu identificăm suficiente elemente pentru a considera că există un acord bilateral operațional, cu obligații clar definite și mecanism de verificare.
2.5. Rusia revendică interceptarea a 604 drone ucrainene
La 13 octombrie, Ministerul rus al Apărării a declarat că sistemele sale antiaeriene au interceptat 604 drone ucrainene deasupra regiunilor rusești și a Mării Azov.
Primarul Moscovei a afirmat că 417 drone au vizat regiunea capitalei.
Aceste cifre sunt afirmații oficiale ruse și nu au fost confirmate independent în integralitate.
Dimensiunea raportată a atacurilor indică însă importanța crescândă a războiului aerian fără echipaj.
Evaluare pentru Ucraina
Observăm persistența unei campanii de lovire la distanță, în care infrastructura energetică, centrele urbane și sistemele de avertizare constituie elemente decisive.
3. ROMÂNIA – NATO ȘI FLANCUL ESTIC
3.1. Bulgaria solicită sprijin aliat pentru securitatea Mării Negre
La 13 octombrie, guvernul bulgar a anunțat consultări cu NATO și Comisia Europeană în urma incidentelor maritime.
Secretarul general NATO, Mark Rutte, a indicat că Alianța va continua să adapteze prezența militară pe Flancul Estic în funcție de necesități.
Ministrul bulgar al apărării a discutat telefonic cu omologii din România și Turcia.
Elementul strategic relevant: securitatea navigației comerciale începe să fie tratată tot mai explicit ca problemă de cooperare între statele NATO riverane Mării Negre.
3.2. Consultări România–Bulgaria–Turcia
Guvernul Bulgariei a anunțat că dorește propuneri comune cu România și Turcia pentru consolidarea securității navigației.
Nu identificăm, până la momentul informării, un acord trilateral nou privind desfășurarea unei operațiuni suplimentare.
Evaluare: consultările pot crea premise pentru consolidarea supravegherii maritime, schimbului de informații și coordonării intervențiilor.
3.3. România primește o aeronavă C-130H Hercules
La 13 octombrie, MApN a comunicat că Statele Unite transferă gratuit o aeronavă C-130H Hercules, prin programul Excess Defense Articles.
Ceremonia oficială este programată pentru 14 octombrie, ora 10:00.
Este a opta aeronavă C-130 transferată României prin acest program, potrivit MApN.
Capacitățile sale includ transportul aerian, evacuarea medicală și sprijinul pentru intervenții umanitare.
Evaluare: transferul contribuie la consolidarea mobilității logistice și a capacității de răspuns în situații de criză
3.4. NATO – Steadfast Noon 2026
Exercițiul anual de descurajare nucleară al NATO a început la 13 octombrie în Italia.
Participă 17 state.
NATO precizează că nu sunt utilizate arme nucleare reale și că exercițiul nu este legat de un eveniment militar particular.
Evaluare: semnificația sa este de pregătire și descurajare strategică, nu de angajare militară imediată.
3.5. Situația incidentelor aeriene în România
În intervalul analizat, arhiva comunicatelor MApN nu indică un nou incident aerian transfrontalier confirmat.
Ultimul comunicat privind un asemenea incident este din 10 octombrie.
Această constatare nu exclude existența unor activități de supraveghere sau a unor incidente încă necomunicate public
4. MAREA NEAGRĂ, DUNĂRE ȘI INFRASTRUCTURĂ CRITICĂ
4.1. Nava HS Dignity – scufundată în apropierea litoralului bulgar
Loc: zona Krapets, Bulgaria, în apropierea frontierei cu România.
La 13 octombrie, autoritățile bulgare au confirmat scufundarea navei comerciale HS Dignity, sub pavilionul Guineei-Bissau.
La momentul bilanțului Reuters, cinci marinari fuseseră salvați, iar 11 erau dispăruți.
Datele de urmărire maritimă indicau că nava se îndrepta către portul Brăila.
Importanță pentru România: incidentul afectează direct o rută comercială către un port românesc de pe Dunăre.
4.2. Nava Chelsea-3 – lovită de trei drone
Nava Chelsea-3, sub pavilion maltez și operată de interese ucrainene, a fost atacată în apropierea litoralului bulgar.
Autoritățile au indicat utilizarea a trei drone aeriene.
Toți cei 15 membri ai echipajului au fost salvați.
Datele maritime arată că nava efectuase o escală în Tulcea, la 3 octombrie.
Evaluare: conexiunile cu porturile românești demonstrează că riscul maritim nu mai poate fi analizat exclusiv în proximitatea porturilor ucrainene.
4.3. Bulgaria convoacă ambasadorul Rusiei
La 13 octombrie, prim-ministrul bulgar a avut o întrevedere cu ambasadoarea Rusiei, Eleonora Mitrofanova.
Radev a declarat că Bulgaria nu dispune de probe definitive privind proveniența dronelor, dar consideră că efectele atacurilor avantajează Rusia.
Ambasadoarea rusă a afirmat că nu deține informații de la Ministerul rus al Apărării și a invocat posibilitatea unei provocări din partea unui terț.
Atribuirea responsabilității rămâne contestată.
4.4. Efecte economice deja semnalate
Guvernul bulgar a afirmat că atacurile au produs:
- creșterea riscurilor pentru navigația comercială;
- majorarea costurilor asigurărilor;
- refuzul unor transportatori de a prelua mărfuri către porturile bulgare;
- riscuri suplimentare pentru aprovizionarea rafinăriei din Burgas.
Aceste efecte sunt raportate oficial de Bulgaria. Nu identificăm încă o cuantificare echivalentă pentru porturile românești.
4.5. Rusia revendică un atac asupra unei nave în estuarul Bugului
La 13 octombrie, Ministerul rus al Apărării a afirmat că a lovit o navă de transport în vrac care se îndrepta către portul Mîkolaiv.
Rusia susține că nava transporta echipamente militare.
Nu identificăm confirmarea independentă a încărcăturii sau a circumstanțelor atacului.
4.6. Implicații juridice
Atacurile asupra navelor comerciale impun examinarea distinctă a:
Statutului navei: caracter comercial, pavilion, proprietar și utilizare efectivă.
Naturii obiectivului: existența unei contribuții efective la acțiunea militară.
Mijlocului de atac: dronă aeriană, vehicul naval fără echipaj sau alt sistem.
Localizării: ape teritoriale, zonă economică exclusivă sau alte spații maritime.
Obligațiilor de precauție: protecția echipajului, operațiunile de salvare și prevenirea efectelor asupra altor nave.
Simpla prezență a unei nave în zona economică exclusivă a unui stat NATO nu înseamnă automat că a avut loc un atac armat împotriva acelui stat.
Evaluare: incidentele reclamă o analiză juridică individualizată și o investigație tehnică privind atribuirea responsabilității.
5. USV–USV ȘI RĂZBOIUL NAVAL FĂRĂ ECHIPAJ
5.1. Situația operațională
Nu identificăm în intervalul analizat o confruntare nouă confirmată între două vehicule navale de suprafață fără echipaj.
Atacurile asupra navelor comerciale din apropierea Bulgariei au fost atribuite, în cazul Chelsea-3, unor drone aeriene.
Prin urmare, aceste incidente nu trebuie clasificate automat drept confruntări USV–USV.
5.2. Evoluția amenințării maritime
Incidentele recente arată că navele comerciale pot fi expuse unor atacuri executate de la distanță, inclusiv în zone aflate departe de linia principală a frontului.
Identificăm trei probleme operaționale:
Detectarea: identificarea timpurie a mijloacelor aeriene și navale fără echipaj.
Atribuirea: stabilirea provenienței, operatorului și lanțului de comandă.
Protecția: coordonarea supravegherii maritime, a apărării antiaeriene și a operațiunilor de căutare-salvare.
5.3. Relevanță pentru România
Considerăm că incidentele din apropierea Bulgariei justifică o atenție sporită asupra integrării supravegherii maritime cu sistemele de detectare a dronelor.
Aceasta este o evaluare privind necesitățile de protecție, nu o constatare că România a fost atacată direct.
6. ORIENTUL MIJLOCIU
6.1. SUA–IRAN
Iranul urmărește creșterea presiunii economice asupra Statelor Unite
La 14 octombrie, Reuters a publicat declarațiile a doi oficiali iranieni potrivit cărora Teheranul urmărește menținerea prețurilor ridicate ale petrolului și influențarea climatului politic american.
Oficialii au afirmat că Iranul și-a modificat tacticile împotriva navelor care nu respectă restricțiile sale privind navigația.
Un oficial militar american a confirmat utilizarea unor ambarcațiuni de observare, dar a contestat capacitatea Iranului de a împiedica reluarea exporturilor energetice ale altor state din Golf.
Evaluare: identificăm o strategie de presiune economică și maritimă, fără dovezi că aceasta va produce rezultatul politic urmărit de Teheran.
Blocada americană asupra exporturilor iraniene
Un raport Vortexa, publicat la 13 octombrie și preluat de Reuters, arată că exporturile maritime iraniene de țiței au scăzut la zero în datele analizate până la 5 octombrie.
Raportul indică aproximativ 43 de milioane de barili de petrol iranian blocați la vest de Hormuz.
Precizare: cifra de zero reprezintă estimarea Vortexa pentru perioada acoperită de date, nu o verificare independentă a fiecărei nave până la 14 octombrie.
6.2. ATACURI ALE SUA ASUPRA IRANULUI
În intervalul analizat, nu identificăm confirmarea unui nou atac american asupra teritoriului iranian.
Reuters relatează că administrația americană continuă blocada navală și sancțiunile economice.
Un oficial militar american a descris și distrugerea unei ambarcațiuni utilizate, potrivit evaluării americane, pentru identificarea țintelor iraniene.
Important: incidentul cu ambarcațiunea s-a produs anterior intervalului analizat și a fost dezvăluit în relatarea Reuters din 14 octombrie. Nu îl prezentăm drept un atac executat în ultimele 24 de ore.
6.3. ATACURI ȘI REPRESALII IRANIENE ASUPRA SUA, BAZELOR AMERICANE ȘI STATELOR REGIONALE
A. Amenințări hibride atribuite Iranului în Regatul Unit
La 13 octombrie, Iranul a solicitat oficial Regatului Unit să prezinte dovezi privind presupusa operațiune îndreptată împotriva bazei RAF Fairford.
Ambasadorul britanic la Teheran a fost informat că relațiile bilaterale ar putea fi reconsiderate.
În aceeași zi, conducerea serviciului britanic MI5 a avertizat că Iranul manifestă un interes crescut pentru obiective militare britanice.
Divergență: autoritățile britanice atribuie Iranului responsabilitatea pentru presupusa operațiune; Teheranul respinge acuzațiile.
Incidentul inițial este anterior intervalului analizat. Noutatea constă în protestul diplomatic iranian și avertismentul MI5.
B. Baze americane în Orientul Mijlociu
Nu identificăm un nou atac direct iranian confirmat asupra unei baze americane în ultimele 24 de ore.
C. State regionale
Atacurile asupra Arabiei Saudite sunt revendicate de huthiți, grupare sprijinită de Iran.
Nu echivalăm automat acțiunile huthi cu un ordin operațional direct emis de Teheran.
7. STRÂMTOAREA HORMUZ
7.1. Intensificarea incidentelor maritime
Reuters a relatat la 14 octombrie că au fost identificate cel puțin cinci incidente împotriva navelor comerciale în precedentele 48 de ore.
Sunt menționate atacuri cu drone și alte forme de hărțuire ori lovire a navelor.
Precizare temporală: cifra acoperă 48 de ore și nu poate fi prezentată integral drept bilanțul ultimelor 24 de ore.
7.2. Noua tactică iraniană
Potrivit oficialilor iranieni citați de Reuters, Iranul urmărește extinderea operațiunilor dincolo de Strâmtoarea Hormuz, inclusiv în Golful Oman.
Un oficial american a confirmat utilizarea unor ambarcațiuni mici pentru identificarea țintelor.
Surse de securitate maritimă indică extinderea incidentelor către apele din apropierea Qatarului și Emiratelor Arabe Unite
7.3. Navele implicate în transferuri de petrol
Associated Press a relatat la 13 octombrie evaluarea Institute for the Study of War potrivit căreia Iranul ar putea viza nave implicate în transferuri de petrol de la o navă la alta.
Aceasta este o evaluare analitică, nu o confirmare că toate incidentele recente au fost executate de Iran.
7.4. Riscuri juridice și economice
Identificăm probleme privind libertatea navigației, protecția navelor comerciale, siguranța echipajelor și proporționalitatea măsurilor militare.
Restricțiile de navigație și operațiunile de interceptare trebuie analizate în raport cu normele aplicabile ale dreptului mării, dreptului conflictelor armate și dreptului internațional general.
8. GAZA
8.1. Situația militară
Nu identificăm, în sursele verificate pentru intervalul analizat, confirmarea unei noi operațiuni terestre israeliene de amploare în Gaza.
Nu identificăm nici un bilanț nou al victimelor care să poată fi atribuit cu certitudine exclusiv ultimelor 24 de ore.
Aceasta nu înseamnă încetarea tuturor incidentelor armate.
8.2. Situația umanitară și administrativă
Relatările recente din presa israeliană indică persistența dificultăților majore privind reconstrucția, locuințele, accesul la servicii și funcționarea instituțiilor.
Aceste probleme reprezintă contextul actual al crizei, dar nu sunt prezentate drept evoluții militare noi din intervalul analizat.
8.3. Evaluare
Considerăm că principalele riscuri rămân:
- reluarea atacurilor;
- blocajul reconstrucției;
- dificultățile privind transferul administrării;
- vulnerabilitatea populației civile.
9. CISIORDANIA
9.1. Operațiuni israeliene la Ramallah
La 13 octombrie, Ramallah, forțele israeliene au efectuat percheziții la sediile unor organizații palestiniene ale societății civile.
Printre organizațiile vizate s-au aflat Union of Palestinian Women’s Committees și Addameer.
Israelul suspectează unele dintre organizațiile vizate de legături cu grupări militante.
Ministerul palestinian al Sănătății a raportat doi răniți, inclusiv un adolescent de 14 ani.
Armata israeliană nu a oferit imediat un răspuns detaliat la solicitările Associated Press.
9.2. Incident raportat în localitatea Talfit
La 13 octombrie, un locuitor palestinian din Talfit, la sud de Nablus, a declarat presei israeliene că persoane despre care susține că erau coloniști deghizați în militari au intrat în locuința sa și au agresat patru membri ai familiei.
Persoanele rănite au fost transportate la spital, potrivit relatării.
O sursă militară israeliană a confirmat desfășurarea unei operațiuni în localitate, dar nu a confirmat circumstanțele agresiunii.
Atribuirea și desfășurarea exactă a incidentului rămân în curs de verificare.
9.3. Tabăra Tulkarem
La 13 octombrie, premierul israelian Benjamin Netanyahu a reafirmat poziția privind menținerea prezenței militare israeliene în tabăra de refugiați Tulkarem.
Declarația survine în contextul disputelor privind revenirea persoanelor strămutate.
Evaluare: identificăm o tensiune persistentă între măsurile invocate pentru securitate și protecția drepturilor populației civile.
10. ISRAEL–HEZBOLLAH / LIBAN
10.1. Hezbollah anunță plăți pentru familiile afectate de război
La 13 octombrie, Beirut, un reprezentant al conducerii Hezbollah a anunțat acordarea unor ajutoare financiare familiilor ale căror locuințe au fost distruse sau au devenit nelocuibile.
Sumele anunțate sunt de până la 14.000 USD pentru familiile din Beirut și împrejurimi și 12.000 USD pentru alte regiuni.
Nu a fost precizat numărul beneficiarilor sau valoarea totală a programului.
Evaluare: anunțul are și o dimensiune politică, deoarece Hezbollah încearcă să își mențină influența socială într-un context de presiune asupra finanțării sale.
10.2. Incidentul aerian din nordul Israelului: nouă clarificare
La 13 octombrie, armata israeliană a comunicat rezultatul preliminar al investigației privind un obiect care declanșase alarme aeriene la frontiera cu Libanul.
Potrivit armatei, obiectul era probabil un balon sau un dispozitiv purtat de aerul cald, nu o dronă.
Această clarificare este relevantă pentru evitarea clasificării eronate a incidentelor aeriene.
10.3. Situația militară
Nu identificăm un nou schimb major de lovituri Israel–Hezbollah confirmat în intervalul analizat.
11. SIRIA
11.1. Situația ultimelor 24 de ore
Nu identificăm o nouă ofensivă militară majoră în Siria, confirmată independent în intervalul analizat.
11.2. Evaluare strategică
Riscurile persistente privesc stabilitatea instituțională, securitatea frontierelor, activitatea grupărilor armate și consecințele economice ale conflictelor regionale.
Nu atribuim Siriei o nouă participare militară la confruntările din Yemen în lipsa unei confirmări oficiale.
12. YEMEN
12.1. Lovituri saudite asupra instalațiilor petroliere din Sana’a
La 13 octombrie, coaliția condusă de Arabia Saudită a efectuat atacuri asupra unor instalații din zona capitalei Sana’a.
Printre obiectivele menționate se află instalația de combustibil Subaha.
Coaliția susține că infrastructura era utilizată pentru depozitarea sau susținerea sistemelor militare huthi.
Reprezentanții huthi contestă această justificare și afirmă că unele depozite erau goale.
Nu identificăm suficiente informații independente pentru stabilirea utilizării militare efective a tuturor instalațiilor atacate.
12.2. Atacurile huthi asupra Arabiei Saudite
La 13 octombrie, autoritățile saudite au raportat interceptarea unor rachete și drone.
Resturile proiectilelor interceptate au provocat patru răniți și avarii la 15 locuințe în Riad.
În aceeași seară a fost atacat complexul Aramco din Dhahran.
Nu au fost raportate victime în clădirea Aramco.
12.3. Luptele din Taiz
La 13 octombrie, Ministerul de Interne yemenit a afirmat că atacurile huthi din zona Taiz au provocat șase morți și 18 răniți în ziua precedentă.
Surse militare citate de Associated Press au indicat că forțele huthi au avansat către periferia orașului.
Aceste date provin de la părți implicate în conflict și necesită verificare independentă.
12.4. ONU solicită dezescaladarea
La 13 octombrie, ONU și-a exprimat îngrijorarea privind intensificarea ostilităților în Yemen și Arabia Saudită.
Organizația a atras atenția asupra consecințelor umanitare din Taiz și a solicitat respectarea dreptului internațional umanitar, inclusiv protecția civililor și a infrastructurii civile.
Evaluare
Considerăm că Yemenul reprezintă unul dintre cele mai active centre de escaladare militară din Orientul Mijlociu.
13. STATELE GOLFULUI
13.1. Arabia Saudită – vulnerabilitatea infrastructurii energetice
Atacul asupra complexului Aramco din Dhahran demonstrează expunerea unor obiective economice strategice la lovituri cu rachete.
Deși nu au fost raportate victime, incidentul poate afecta percepția de securitate a sectorului energetic.
Nu există, în sursele verificate, confirmarea opririi generale a producției Aramco ca urmare a acestui atac.
13.2. Arabia Saudită – aviația civilă
Associated Press a relatat la 13 octombrie că peste 3.120 de zboruri programate să plece de pe aeroporturile saudite începând cu 8 octombrie fuseseră anulate sau marcate ca neoperate.
Cifra reprezintă aproximativ 41% dintre plecările programate în perioada respectivă.
Acesta este un indicator cumulativ, nu numărul anulărilor din ultimele 24 de ore.
13.3. Qatar și Emiratele Arabe Unite
Reuters indică extinderea riscurilor maritime în apele din apropierea Qatarului și Emiratelor Arabe Unite.
Nu identificăm un nou atac direct confirmat asupra infrastructurii terestre a acestor state în intervalul analizat.
13.4. Oman
Golful Oman rămâne relevant pentru rutele de transport energetic și operațiunile de transfer al petrolului.
Nu identificăm confirmarea unui atac nou asupra unui port omanez în ultimele 24 de ore.
14. BAB EL-MANDEB ȘI MAREA ROȘIE
14.1. Situația militară
Confruntările dintre huthiți și forțele sprijinite de Arabia Saudită continuă în Yemen.
Reuters arată că forțele guvernamentale au reușit anterior să împingă huthiții din zona imediat apropiată strâmtorii, dar aceștia mențin poziții în regiune.
Nu identificăm o schimbare nouă, confirmată în ultimele 24 de ore, a controlului asupra strâmtorii.
14.2. Amenințarea asupra navigației
Riscul principal constă în posibilitatea extinderii atacurilor asupra navelor comerciale, în contextul represaliilor dintre Arabia Saudită și huthiți.
14.3. Evaluare
Identificăm o vulnerabilitate simultană a două rute maritime majore:
Hormuz, prin restricțiile și atacurile asociate confruntării SUA–Iran.
Bab el-Mandeb, prin apropierea ostilităților din Yemen și amenințările asupra transportului comercial.
15. ENERGIE
15.1. Cotațiile petrolului
La închiderea tranzacțiilor din 13 octombrie 2026, Reuters a raportat:
| Indicator | Cotație | Evoluție zilnică |
| Brent | 105,69 USD/baril | −0,9% |
| WTI | 94,14 USD/baril | +0,4% |
Acestea sunt cotațiile de închidere din 13 octombrie, nu valori în timp real pentru dimineața zilei de 14 octombrie
15.2. Blocada exporturilor iraniene
Raportul Vortexa publicat la 13 octombrie indică o reducere severă a exporturilor iraniene de țiței.
Potrivit datelor analizate până la 5 octombrie, exporturile maritime iraniene ajunseseră la zero.
În paralel, exporturile altor state din Golf au înregistrat o recuperare parțială.
Evaluare: blocada afectează veniturile energetice ale Iranului, dar nu elimină riscul unor atacuri asupra transportului petrolier regional. Reuters
15.3. OPEC și producția petrolieră
La 13 octombrie, OPEC a publicat date care indică o creștere semnificativă a producției OPEC+ în septembrie, susținută în principal de Arabia Saudită.
Totodată, organizația a revizuit în scădere prognoza creșterii cererii de petrol pentru 2026.
Aceste evoluții pot tempera unele presiuni asupra pieței, dar nu compensează automat riscurile de securitate maritimă.
15.4. Implicații pentru România
Identificăm trei mecanisme de transmitere a riscului:
Transportul maritim: majorarea primelor de asigurare și a costurilor logistice.
Piața combustibililor: volatilitatea petrolului și a motorinei.
Infrastructura critică: necesitatea asigurării continuității operaționale a porturilor și instalațiilor energetice.
16. EVALUARE STRATEGICĂ FINALĂ
16.1. Marea Neagră: riscul se extinde către rutele comerciale ale statelor NATO
Considerăm că evoluția strategică cea mai importantă pentru România este confirmarea atacurilor asupra navelor comerciale din apropierea Bulgariei.
Legătura directă a celor două nave cu porturile Brăila și Tulcea demonstrează că vulnerabilitatea navigației nu privește numai transporturile către Ucraina.
Observăm că incidentele pot produce consecințe asupra comerțului, costurilor de asigurare, operațiunilor de salvare și securității portuare.
Reacția Bulgariei, prin consultarea NATO și inițierea coordonării cu România și Turcia, reprezintă un răspuns instituțional important.
Evaluăm că protecția navigației comerciale în vestul Mării Negre devine o prioritate strategică imediată.
16.2. Ucraina: vulnerabilitatea sistemelor de avertizare și protecție civilă
Atacurile asupra Kievului confirmă persistența amenințărilor balistice și energetice.
Controversa privind avertizările transmise de partenerii occidentali introduce o dimensiune suplimentară a riscului.
Din perspectiva dreptului internațional, protecția populației civile nu depinde numai de reacția după producerea atacului, ci și de măsurile rezonabile de precauție și prevenire.
Totuși, existența unei capacități tehnice de avertizare nu stabilește automat întinderea unei obligații juridice de transmitere a informațiilor. Aceasta depinde de cadrul juridic aplicabil și de angajamentele concrete asumate.
16.3. Iran: presiunea economică devine un instrument central al confruntării
Declarațiile oficialilor iranieni publicate de Reuters indică utilizarea deliberată a insecurității maritime pentru influențarea prețurilor petrolului.
Identificăm o strategie în care amenințarea asupra navelor comerciale urmărește efecte economice și politice care depășesc regiunea Golfului.
Această evoluție sporește importanța protecției libertății navigației și a infrastructurii energetice internaționale.
16.4. Yemen și Arabia Saudită: risc imediat de extindere a ostilităților
Atacul asupra complexului Aramco din Dhahran și loviturile saudite asupra Sana’a confirmă intensificarea confruntării.
Riscul principal este apariția unui ciclu de represalii care să afecteze suplimentar instalațiile energetice, aeroporturile și navigația prin Marea Roșie.
Considerăm că această evoluție necesită monitorizare prioritară în următoarele 72 de ore.
16.5. România: priorități strategice
Pentru România, identificăm patru priorități:
Securitatea maritimă: protecția rutelor către Constanța, Brăila, Galați și Tulcea.
Cooperarea aliată: coordonarea cu Bulgaria, Turcia și structurile NATO.
Infrastructura critică: continuitatea operațională a porturilor, transportului și instalațiilor energetice.
Pregătirea pentru situații de criză: consolidarea capacităților logistice, de evacuare, supraveghere și intervenție.
Transferul aeronavei C-130H Hercules reprezintă o evoluție pozitivă pentru capacitatea de transport și răspuns a României.
CONCLUZIE– 14 OCTOMBRIE 2026
Nivel strategic general: FOARTE RIDICAT – 5/5.
Identificăm trei transformări relevante.
Prima: riscurile maritime asociate războiului din Ucraina afectează tot mai direct rutele comerciale din apropierea statelor NATO riverane Mării Negre.
A doua: confruntarea SUA–Iran evoluează într-o direcție în care presiunea asupra transportului energetic și a prețurilor petrolului devine un instrument strategic explicit.
A treia: conflictul din Yemen amenință simultan securitatea energetică a Arabiei Saudite, aviația civilă și navigația prin Bab el-Mandeb.
Judecata strategică finală
Considerăm că principala amenințare a momentului este extinderea efectelor conflictelor armate asupra infrastructurii civile și comerciale din state care nu participă direct la ostilități.
Pentru România, această evoluție are o relevanță deosebită în Marea Neagră.
Atacurile asupra navelor care utilizează rutele către porturile românești justifică o atenție sporită asupra supravegherii maritime, cooperării aliate și protecției infrastructurii logistice.
În același timp, evenimentele din Orientul Mijlociu demonstrează că securitatea maritimă, energetică și economică nu mai poate fi evaluată separat de evoluțiile militare.
Din perspectiva dreptului internațional anticipativ, prioritatea nu este numai reacția la atacurile deja produse, ci identificarea din timp a condițiilor în care amenințările militare pot genera efecte sistemice asupra navigației, energiei și populației civile.
Indicatorul principal pentru România: rezultatul investigației bulgare și evoluția consultărilor trilaterale privind securitatea Mării Negre.
Indicatorul principal pentru Ucraina: continuarea sau reducerea atacurilor asupra infrastructurii energetice.
Indicatorul principal pentru Orientul Mijlociu: eventualele noi atacuri asupra infrastructurii Aramco și asupra navelor din Hormuz.
Forumul Securitatii Maritime
Papa Leo a fost diagnosticat cu cancer pulmonar, iar tumora i-a fost extirpată în timpul unei intervenții chirurgicale
Vaticanul a anunțat că pontiful a suferit o operație de extirpare a lobului inferior al plămânului drept, intervenție care s-a desfășurat „cu succes, la termenul stabilit și conform planului”, la Roma
Angela Giuffrida din Roma
Marți, 13 octombrie 2026, ora 22:32 CEST
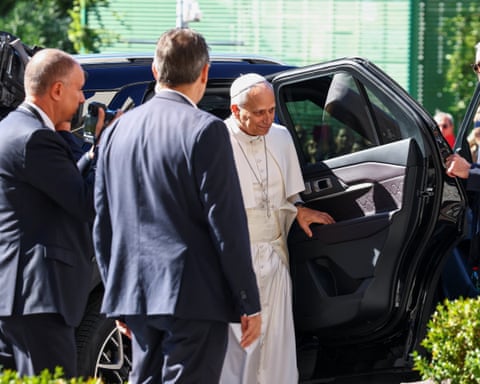
Papa Leo suferă de cancer pulmonar, a anunțat Vaticanul marți seara.
Leo, în vârstă de 71 de ani, a fost supus unei operații în urma căreia i-a fost extirpat lobul inferior al plămânului drept, testele confirmând diagnosticul de adenocarcinom pulmonar, a precizat Vaticanul într-un buletin medical, care a urmat unei declarații anterioare conform căreia operația papei s-a încheiat „cu succes, la termen și conform planului”.
Vaticanul a adăugat că diagnosticul fusese suspectat în urma testelor preoperatorii și a fost confirmat în timpul intervenției chirurgicale.
Leo a stat în sala de operație aproximativ trei ore, iar operația în sine a durat aproximativ 90 de minute.
Într-un moment rar de transparență din partea Vaticanului, Leo a declarat duminică, în timpul rugăciunii Angelus, că medicii au descoperit un mic nodul pe plămânul său în timpul unui control, adăugând că acesta era „bine delimitat” și depistat în stadiu incipient.
„Medicii consideră că ar fi indicat să se intervină și, urmând sfatul lor, am decis să mă supun operației pentru a-l îndepărta”, a spus el mulțimii adunate în Piața Sfântul Petru.
Leo, care în luna mai a anului trecut a devenit primul lider al Bisericii Romano-Catolice născut în Statele Unite, este internat la spitalul Gemelli din Roma, unde o mulțime numeroasă i-a întâmpinat sosirea marți dimineață.
Vaticanul a declarat că Leo „s-a întors acum în camera sa” după operație.
Toate întâlnirile sale au fost anulate până pe 20 octombrie.
Secretarul de stat american Marco Rubio, un catolic practicant care s-a întâlnit cu papa, a spus că el și soția sa sunt „uniți în rugăciuni” pentru Leo în urma diagnosticului. Prim-ministrul australian Anthony Albanese i-a urat, de asemenea, o recuperare rapidă, afirmând că acesta este „o voce a păcii, a umanității și a rațiunii în lumea noastră modernă”. ”
Cardinalul Pietro Parolin, secretarul de stat al Vaticanului, a declarat că l-a văzut pe Leo luni seara. „Am vorbit cu mare seninătate”, a spus Parolin pentru Rai News. „El este cu adevărat un mare exemplu. Anunțul a venit ca un trăsnet din senin, nimeni nu se aștepta la asta. Slavă Domnului că a fost depistat imediat, astfel încât operația să poată avea loc imediat. În mod normal, când aceste lucruri sunt depistate la timp, ele pot fi rezolvate.”
Leo este internat în aripa pentru pacienți privați de la etajul 10, dar nu în apartamentul papal, care este în curs de renovare.
Papa născut la Chicago, care este pasionat de sport, în special de tenis, este considerat, în general, a fi într-o stare bună de sănătate. El folosește adesea reședința papală de la Castel Gandolfo, situată în apropierea Romei.
Leo a efectuat o vizită papală în Franța în septembrie și are programată o călătorie în America de Sud în noiembrie, o călătorie de 12 zile care va cuprinde 10 orașe.
Audiența papală săptămânală de miercuri va fi condusă de Luis Antonio Tagle, un cardinal din Filipine care, săptămâna trecută, a fost ales decan al colegiului cardinalilor – autoritatea care prezidează conclavele papale.
Spitalul Gemelli, situat în nord-vestul capitalei italiene, este renumit pentru îngrijirea papilor în exercițiu. Papa Ioan Paul al II-lea a stat acolo de atâtea ori încât Vaticanul a colaborat cu spitalul pentru a amenaja un apartament papal de înaltă securitate.
Predecesorul lui Leo, Francisc, a petrecut mai mult de cinci săptămâni în spital, fiind tratat pentru bronșită, care a evoluat în pneumonie bilaterală. El a murit la reședința sa din Casa Santa Marta, din Orașul Vatican, pe 21 aprilie 2025, la puțin mai puțin de o lună după ce a fost externat.
,,, https://www.theguardian.com/world/2026/oct/13/pope-leo-hospital-operation-growth-lung
Aliații nu au avertizat Kievul cu privire la atacurile rusești cu rachete balistice, afirmă Zelenskyy
Declarațiile președintelui ucrainean referitoare la atacurile „deosebit de abjecte” vin după ce SUA au amenințat că vor suspenda schimbul de informații
Luke Harding și Andrew Roth din Kiev
Marți, 13 octombrie 2026, ora 23:54 CEST
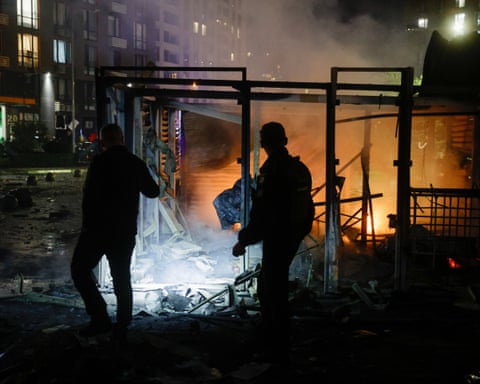
Ucraina nu a primit nicio avertizare prealabilă din partea partenerilor săi cu privire la a doua noapte de atacuri cu rachete balistice rusești asupra infrastructurii civile din Kiev, inclusiv asupra unei centrale electrice esențiale lovite după lăsarea întunericului, a declarat marți Volodymyr Zelenskyy.
Președintele ucrainean descrisese anterior un atac cu cinci rachete de luni ca fiind „deosebit de abject”. El a subliniat că primirea informațiilor de la aliații occidentali ai Ucrainei „ajută la salvarea de vieți, iar aceasta este una dintre cele mai critice probleme”.
„Tocmai acest lucru ajută la prevenirea pierderilor de vieți omenești – atunci când există o avertizare timpurie cu privire la rachetele balistice”, a scris el pe rețelele sociale. El nu a atribuit vina pentru lipsa avertismentului, calificând situația drept regretabilă.
Marți seara au fost lansate din nou rachete balistice asupra Kievului, lovind o centrală electrică cheie din capitală, în ciuda unui pretins armistițiu energetic revendicat de Donald Trump. O persoană a murit, de asemenea, în urma unui atac asupra unui bloc de apartamente înalt, potrivit primarului Vitali Klitschko, care a declarat că apartamentele erau în flăcări și erau evacuate. Au fost raportate încă 13 persoane rănite.
„Încă o dată, niciun avertisment prealabil din partea partenerilor noștri. Ținta principală a fost infrastructura energetică, mai precis centrala termică nr. 4”, a scris Zelenskyy pe aplicația de socializare Telegram, din nou fără a explica de ce considera că nu a existat niciun avertisment.
În weekend, oficialii americani au adresat amenințări explicite omologilor lor ucraineni, afirmând că administrația Trump era pe punctul de a suspenda schimbul de informații cu Kievul.
Marți, însă, Trump a negat că schimbul de informații ar fi încetat. El a declarat reporterilor: „Îi ajutăm și le împărtășim informații. Vrem ca războiul să se termine, așa că colaborăm cu ei și cu Rusia pentru a pune capăt războiului.”
Trump a cerut Ucrainei să înceteze atacurile asupra rafinăriilor de petrol rusești și l-a învinuit pe Zelenskyy pentru creșterea prețurilor la combustibil în SUA. Vineri, președintele SUA a anunțat un acord cu Vladimir Putin privind importul de motorină din Rusia, renunțând la sancțiunile anterioare ale SUA.
Întrebat marți dacă Rusia ar putea folosi veniturile din vânzare pentru a cumpăra mai multe bombe, Trump a evitat răspunsul. „ „Este o tranzacție cu motorină, nu pentru noi. Aceasta este distribuită pe piața mondială. Nu ne este furnizată nouă”, a spus el.
Anterior, președintele a afirmat că Moscova și Kievul au convenit asupra unui „armistițiu energetic”, lucru pe care Zelenskyy l-a descris ca fiind „o noutate pentru mine”. Liderul ucrainean a declarat că armata sa nu a lovit rafinăriile de petrol rusești sau instalațiile energetice în cele două zile care au urmat anunțului făcut duminică de Trump.
Kremlinul, însă, a ignorat „armistițiul” și a continuat să bombardeze infrastructura energetică a Ucrainei ca și până acum, cu multiple atacuri, a spus el.
„Rusia nu a dat ascultare președintelui… rușii au transmis semnale absolut clare că nu au nicio intenție de a se abține de la atacuri”, a remarcat el marți.
Comandanții ucraineni afirmă că nu este nevoie de informații din partea serviciilor secrete americane pentru a identifica ținte pentru lovituri adânci asupra Rusiei, rafinăriile de petrol fiind marcate pe Google Maps. Totuși, aceștia susțin că acestea joacă un rol crucial în avertizarea cu privire la lansările de rachete balistice rusești și la decolarea avioanelor de bombardament cu rază lungă de acțiune.
„Este profund nedrept ca aceștia să ne distrugă infrastructura energetică, în timp ce Ucraina nu primește niciun avertisment cu privire la lansările de rachete balistice”, a declarat Zelenskyy într-o declarație după atacurile de marți. „Este vital ca lumea să nu rămână tăcută în fața acestui lucru. Și este crucial ca America să vadă clar ce se întâmplă și cine este responsabil pentru continuarea războiului.”
Explozia a putut fi auzită în centrul Kievului, întrucât apărarea aeriană a Ucrainei nu a reușit să oprească racheta rusă de mare viteză care viza capitala. Atacurile cu rachete asupra malului stâng al Ucrainei au vizat o centrală termică, a spus Zelenskyy, și au lovit, de asemenea, un bloc de locuințe, provocând morți și răniți în cel mai recent atac asupra capitalei.
Zelenskyy a avertizat marți seara că Rusia plănuiește noi atacuri cu rachete balistice, spunându-le ucrainienilor: „Vă rog să aveți grijă de voi în această noapte și mâine.”
În ultimele luni, Rusia și-a intensificat dramatic bombardamentele asupra orașelor și localităților ucrainene. În special, a intensificat atacurile asupra infrastructurii energetice a Ucrainei înainte de venirea iernii, întrerupând alimentarea cu energie electrică și apă în mari părți ale capitalei ucrainene, în timp ce echipele de urgență se grăbesc să restabilească utilitățile de bază. Ucraina, între timp, s-a străduit să doboare rachetele și dronele cu propulsie cu reacție care se apropiau și a făcut apel la parteneri să-i suplimenteze stocurile în scădere de rachete Patriot fabricate în SUA.
Potrivit Financial Times, administrația Trump a amenințat, de asemenea, că va suspenda programul de achiziții prin care aliații europeni ai Ucrainei cumpără sisteme americane avansate, care sunt apoi trimise la Kiev, inclusiv rachetele Patriot de care este atât de mare nevoie.
Campania sistematică a Kremlinului împotriva rețelei electrice a Ucrainei a dus la întreruperi de curent pe scară largă în Kiev și în alte orașe. Obiectivul aparent al lui Putin este să întrerupă încălzirea și alimentarea cu energie electrică pentru milioane de civili în această iarnă și să declanșeze un nou val de refugiați către statele vecine din UE.
Vorbind la Varșovia, ministrul de externe al Ucrainei, Andrii Sybiha, a indicat că cooperarea cu SUA continuă și a afirmat că lipsa avertismentului cu privire la atacul asupra Kievului s-a datorat unui „tip special” de armament rusesc.
Luni, Rusia a bombardat și orașul Harkov, distrugând o clădire de locuințe. Prezentând imagini de la fața locului, Zelenskyy a declarat că patru persoane au fost ucise și 41 rănite. Echipele de salvare au petrecut întreaga noapte căutând persoane prinse sub dărâmături, a adăugat el.
Între timp, 11 marinari erau dați dispăruți după ce nava lor a fost scufundată în urma unui atac cu drone în largul coastelor Bulgariei. Incidentul a determinat Bulgaria să-l convoace pe ambasadorul Rusiei.
Două nave de marfă au fost lovite de drone în timpul nopții, iar una a fost scufundată, au declarat oficialii bulgari. Bulgaria nu a mers până la a acuza în mod explicit Rusia de efectuarea atacurilor, dar prim-ministrul, Rumen Radev, a afirmat că rezultatul acestora „beneficiază Federației Ruse”.
Președintele Ucrainei a declarat că este dispus să înceteze atacurile asupra rafinăriilor de petrol rusești – dar numai pe bază de reciprocitate și cu „garanții reale” că Moscova va înceta atacurile asupra propriilor instalații energetice ale Ucrainei.
„Sprijinul direct sau indirect acordat Rusiei, întârzierea ajutorului pentru Ucraina și îngreunarea protejării vieților împotriva rachetelor balistice – iată ce nu va contribui cu siguranță la pace. Este nevoie de o Americă puternică, de o Europă puternică și de parteneri puternici”, a declarat el marți.
Au contribuit atacurile ucrainene asupra centrelor de date rusești la reducerea dezinformării online?
Deși unele grafice virale de pe internet sugerează o scădere a activității bot-urilor, afirmațiile lui Zelenskyy privind îmbunătățirea discursului de pe rețelele sociale nu sunt pe deplin convingătoare
Marți, 13 octombrie 2026, ora 17:13 CEST
În weekend, Ucraina a efectuat cel puțin trei atacuri aeriene asupra centrelor de date aparținând companiei ruse de motoare de căutare Yandex. Rapoartele sugerează că cel puțin două dintre aceste centre de date au suferit daune semnificative, iar imaginile de pe Telegram par să arate unul dintre ele în flăcări. Yandex a recunoscut atacurile, iar mass-media rusă a raportat că mai multe site-uri web păreau afectate de avarierea centrelor de date.
Luni, Volodymyr Zelenskyy a sugerat că atacurile au atenuat operațiunea masivă de dezinformare a Rusiei, afirmând: „Dintr-o dată a devenit puțin mai ușor să respiri pe multe platforme sociale. A fost mai puțină ură, mai puțină divizare și mai puține provocări.”
Este o speranță lăudabilă, dar experții spun că președintele ucrainean ar fi putut exagera.
Au dus atacurile Ucrainei la o scădere a dezinformării rusești?
Probabil că nu. Deși câteva grafice au devenit virale pe rețelele sociale sugerând că a existat o scădere semnificativă a activității bot-urilor Yandex, aceste grafice nu au nicio legătură cu dezinformarea rusă.
„Platformele noastre monitorizează în continuare rețelele sociale rusești din întreaga lume și nu se observă nicio schimbare în modelele lor de postare”, a declarat Amil Khan, directorul executiv al Valent, un startup tehnologic care urmărește dezinformarea.
Khan și echipa sa urmăresc aproximativ 40 de rețele de dezinformare din întreaga lume, de la Marea Britanie la Australia și Siria, și monitorizează narațiunile pe care le difuzează și modul în care publicul reacționează la acestea. Ei nu au observat nicio scădere a volumului de postări din partea acestor rețele, afirmând: „Centrele de date Yandex nu au nicio legătură practică cu fermele de boți de pe rețelele sociale.”
Deci, ce s-a întâmplat mai exact?
Yandex este un motor de căutare care găzduiește, de asemenea, site-uri web și boți. Datele furnizate de Cloudflare, care monitorizează traficul mondial de internet, indică o scădere semnificativă a activității bot-urilor asociate rețelei Yandex în zilele de 8 și 11 octombrie, date care corespund cu cele două atacuri.
Agenția independentă de știri rusă Meduza raportează că o serie de site-uri web din Rusia sunt indisponibile: bănci importante, comercianți cu amănuntul, aplicații sportive și serviciile Yandex, precum Yandex Go și Yandex Eats. Acest lucru sugerează că pagubele au afectat o mare parte din operațiunile Yandex și că ar putea dura luni de zile până la repararea completă a acestora.
Unii comentatori online au interpretat greșit datele Cloudflare, considerând că scăderea activității bot-urilor a dus la o reducere semnificativă a dezinformării pe rețelele sociale. Însă nu aceasta este concluzia experților.
Care sunt aceste tipuri diferite de boți?
„Termenul «bot» poate însemna multe lucruri diferite”, a spus Michał „Rysiek” Woźniak, expert în infrastructura internetului. „Când datele Cloudflare arată o scădere bruscă a traficului «bot», asta nu înseamnă «conturi automate de troll pe rețelele sociale», ci «software care efectuează cereri web automatizate la scară largă».” Ceea ce a înregistrat Cloudflare a fost o scădere a activității crawlerelor web ale Yandex. Acestea sunt utilizate de motoarele de căutare pentru a indexa site-urile web și a ajuta utilizatorii să le găsească, a spus Khan.
Rețelele de dezinformare sponsorizate de stat – genul de „boți” pe care mulți oameni l-au interpretat greșit – ar putea fi totuși afectate de aceste atacuri, a spus Woźniak. „Dar aceste efecte vor fi mult mai indirecte.”
Aceste rețele sunt mult mai distribuite și mai rezistente, a spus Ned Mendez, șeful departamentului de cercetare la Alliance4Europe. „Platformele vor marca în mod obișnuit traficul provenit de la centrele de date ca fiind probabil automatizat, astfel încât operațiunile serioase cu boți se desfășoară mai mult prin metode distribuite, precum conexiunile rezidențiale și fermele de telefoane, pe care atacurile aeriene nu le pot elimina cu adevărat.”
Deci, cum ar putea Ucraina să perturbe dezinformarea rusă în Europa?
„Nu putem pur și simplu să-i eliminăm pe boți prin bombardamente, oricât de tentant ar suna acest lucru”, a spus Mendez. „Ei nu reprezintă de fapt un singur ansamblu de clădiri care pot fi oprite.”
Khan a afirmat că ucrainenii ar putea lua în considerare luarea de măsuri împotriva unor companii precum Internet Research Agency, ferma de troli legată de Wagner a lui Yevgeny Prigozhin, care a fost implicată în operațiuni de influențare până în 2023. O altă tactică ar putea fi colaborarea cu Europa pentru a perturba lanțul de aprovizionare și canalele de recrutare ale contractorilor din sectorul privat folosiți de Kremlin.
O altă tactică ar putea fi exercitarea de presiuni asupra marilor companii de social media pentru a modera dezinformarea de pe platformele lor. Echipa lui Khan a colaborat cu succes cu Meta pentru a reduce conținutul provocator din Sudan.
Totuși, a spus Khan, administrația Trump s-ar opune probabil cu tărie acestei măsuri. „Înțeleg de ce aruncarea în aer a centrelor de date este o opțiune mai ușoară.”
Prezentare privind războiul din Ucraina: Zelenskyy condamnă lipsa „absolut nedreaptă” de avertisment din partea aliaților după atacul asupra centralei de la Kiev
Donald Trump a negat că schimbul de informații cu Ucraina ar fi încetat, cerând în același timp ca Kievul să înceteze atacurile asupra rafinăriilor rusești. Ce știm în ziua 1.694
Echipa Guardian și agențiile de presă
Miercuri, 14 octombrie 2026, ora 03:04 CEST
O rachetă balistică rusă a lovit o centrală electrică din Kiev marți seara, fără ca Ucraina să fi primit vreun avertisment prealabil din partea aliaților săi occidentali, a declarat Volodymyr Zelenskyy. Președintele a afirmat că sistemele de apărare ale Ucrainei au detectat rachetele abia când acestea se apropiau de oraș. „Este absolut nedrept: în timp ce ne distrug infrastructura, Ucraina nici măcar nu primește avertismente prealabile cu privire la lansările de rachete balistice”, a adăugat el. În weekend, oficialii americani le-au adresat amenințări explicite omologilor lor ucraineni, afirmând că administrația Trump era pe punctul de a opri schimbul de informații cu Kievul.
Donald Trump a negat că schimbul de informații s-ar fi oprit, declarând marți reporterilor: „Îi ajutăm și le împărtășim informații. Vrem ca războiul să se termine, așa că colaborăm cu ei și cu Rusia pentru a pune capăt conflictului.” Trump a cerut Ucrainei să înceteze atacurile asupra rafinăriilor de petrol rusești și l-a învinuit pe Zelenskyy pentru creșterea prețurilor la combustibil din SUA. Vineri, președintele SUA a anunțat un acord cu Vladimir Putin privind importul de motorină din Rusia, renunțând la sancțiunile americane anterioare.
Două persoane au murit, de asemenea, într-un atac asupra unui bloc de apartamente din capitală, marți seara, potrivit primarului din Kiev, Vitali Klitschko, care a precizat că apartamentele erau în flăcări și erau evacuate. Au fost raportate încă 21 de persoane rănite. Echipele de urgență luptau cu incendiile din apartamentele din întreaga clădire, iar locuitorii erau evacuați.
Zelenskyy a declarat că a propus noi discuții cu reprezentanții SUA Steve Witkoff și Jared Kushner. Propunerea vine în urma discuțiilor din SUA de săptămâna trecută, în cadrul cărora Witkoff și Kushner au comunicat delegației ucrainene că un acord care permite exporturile de motorină din Rusia are scopul de a readuce Moscova la masa negocierilor. Într-un discurs video marți seara, Zelenskyy a reiterat, de asemenea, că Ucraina susține armistițiul energetic propus de președintele Donald Trump, atâta timp cât Rusia îl respectă. „Echipa noastră a transmis părții americane propunerile relevante privind posibile întâlniri și discuții viitoare”, a spus el.
Trump se confruntă cu apeluri din partea tuturor partidelor de la Capitol Hill de a renunța la controversatul său acord privind motorina cu Rusia. Un grup format din șase senatori republicani și șase democrați a avertizat în comun că ridicarea sancțiunilor pentru a permite Moscovei să vândă combustibilul reprezintă „un cadou pentru adversarul nostru și o trădare a aliaților noștri”. Președintele SUA a apărat decizia, încercând să crească oferta și astfel să reducă prețurile în creștere la pompă înaintea alegerilor cruciale din SUA de luna viitoare, care vor decide controlul asupra Congresului.
UE a deschis noi domenii de negociere cu Ucraina, marcând un pas cheie în lungul parcurs al Kievului către aderarea la bloc. Ucraina a făcut marți un pas înainte în demersul său de aderare, deschizând discuții privind standardele pieței interne și ale competitivității, a declarat ministrul de stat irlandez pentru afaceri europene, Thomas Byrne, după ce Ungaria și-a retras obiecțiile. Măsura a venit după ce parlamentarii ucraineni au adoptat o lege care protejează drepturile minorității vorbitoare de limba maghiară din vestul Ucrainei, ceea ce a provocat de mult timp tensiuni cu Budapesta. Ungaria blocase cererea de aderare a Ucrainei la UE, depusă oficial la câteva zile după invazia pe scară largă a Rusiei din februarie 2022.Marți, drone presupuse a fi rusești au lovit două nave de marfă în largul Bulgariei, scufundând una dintre ele și lăsând 11 marinari dispăruți, în cadrul celor mai recente repercusiuni ale războiului din Ucraina în Marea Neagră. Prim-ministrul bulgar, Rumen Radev, l-a convocat pe ambasadorul rus după ce dronele au lovit o navă de marfă deținută de Ucraina, „Chelsea 3”, în timp ce o altă navă, nava de marfă „Dignity”, care arbora pavilionul Guineei-Bissau, a fost și ea lovită și s-a scufundat mai la nord, în largul coastei. Radev a calificat atacurile drept „absolut inacceptabile” și a declarat că Bulgaria solicită asistență din partea NATO și a UE. Președinta Comisiei Europene, Ursula von der Leyen, a calificat atacurile drept „un alt front al escaladării războiului rus din Ucraina”.Ministerul Apărării din Rusia a declarat marți că sistemele sale de apărare aeriană au doborât peste noapte 604 de drone ucrainene pe teritoriul țării și în Marea Azov. Primarul Moscovei, Serghei Sobianin, a declarat că 417 de drone au vizat regiunea Moscovei. Majoritatea au fost doborâte la mare distanță, în timp ce 65 au fost interceptate în timp ce se apropiau de capitala Rusiei. O școală, două case private și o mașină au fost avariate în urma atacului din regiunea Kaluga, situată la sud-vest de Moscova, a declarat guvernatorul Vladislav Șapsha.
Rusia arestează un jurnalist japonez sub acuzația de spionaj
Agenția de securitate FSB a declarat că reporterul a fost arestat pe insula Sahalin, susținând că acesta colecta informații despre sistemul de apărare al Rusiei
Justin McCurry din Tokyo
Miercuri, 14 octombrie 2026, ora 03:05 CEST
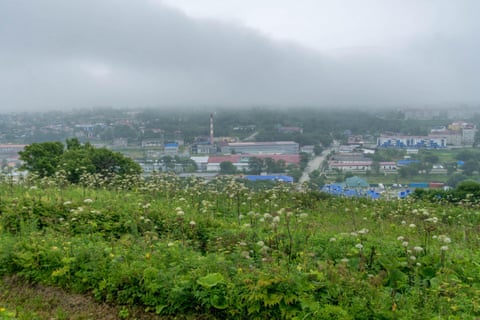
Rusia a arestat un jurnalist japonez pe insula Sahalin, situată în Extremul Orient, și l-a acuzat de spionaj, acesta fiind cel mai recent semn al tensiunilor crescânde dintre Moscova și Tokyo.
Purtătoarea de cuvânt a Ministerului Afacerilor Externe al Rusiei, Maria Zakharova, l-a identificat pe reporter ca fiind Yuki Imai, de la ziarul Hokkaido Shimbun, adăugând că acesta a fost acuzat de „desfășurarea de activități de spionaj pe teritoriul rus”.
Imai, reporter la biroul ziarului din orașul Yuzhno-Sakhalinsk, de pe insula Sahalin, se pregătea, potrivit unor surse, să se întoarcă în Japonia când a fost arestat pentru că ar fi colectat informații despre capacitățile de apărare ale Rusiei, conform agenției de știri ruse Tass.
Agenția de securitate rusă FSB a susținut că jurnalistul intenționa să transmită informațiile serviciilor secrete japoneze.
FSB a publicat un videoclip în care se vede cum ofițeri mascați au luat cu asalt o cameră de hotel, l-au împins pe un bărbat la podea și l-au încătușat. Bărbatul a fost transportat cu avionul la Moscova, unde o instanță a dispus plasarea sa în arest preventiv. Nu s-a precizat când au avut loc arestarea sau ședința de judecată. Acuzațiile sunt pasibile de până la 20 de ani de închisoare.
Ministerul de Externe al Japoniei a îndemnat Moscova să-i acorde jurnalistului reținut un „tratament echitabil și imparțial”. „Ambasada Japoniei … din Moscova și consulatul general din Yuzhno-Sakhalinsk au adresat autorităților ruse o solicitare pentru furnizarea promptă a informațiilor, precum și pentru respectarea considerentelor umanitare și acordarea unui tratament echitabil și imparțial”, a declarat un oficial pentru Agence France-Presse.
Ziarul „Hokkaido Shimbun” a declarat într-un comunicat că a luat cunoștință de anunțul autorităților ruse, dar că „încă verifică detaliile”.
„Asigurarea siguranței jurnalistului este prioritatea noastră principală și acționăm în consecință”, se menționează în comunicat.
Arestarea lui Imai survine pe fondul deteriorării rapide a relațiilor dintre Japonia și Rusia, declanșată de sprijinul acordat de Tokyo Ucrainei și de o dispută de lungă durată privind suveranitatea insulelor aparținând arhipelagului Kuril, situate în apropierea insulei Sahalin, cunoscute în Japonia sub denumirea de „Teritoriile de Nord”. Japonia revendică cele patru insule cele mai apropiate de teritoriul său – cea mai apropiată aflându-se la mai puțin de 4 km de Hokkaido.
Rusia consideră Japonia o țară „ostilă” deoarece aceasta s-a alăturat sancțiunilor occidentale impuse în legătură cu războiul din Ucraina. În ultimii ani, Rusia a arestat mai mulți cetățeni ai țărilor „ostile”, acuzându-i că lucrează pentru serviciile de informații occidentale.
În 2023, jurnalistul american Evan Gershkovich a fost arestat sub acuzația de spionaj, fiind ulterior condamnat la 16 ani de închisoare, înainte de a fi eliberat în cadrul unui schimb de prizonieri din 2024.
FSB a declarat că a „deschis un dosar penal împotriva cetățeanului japonez” și că acesta a fost plasat în arest preventiv, au raportat agențiile de știri ruse, citând agenția.
Presa rusă a relatat că acesta va rămâne în arest până pe 12 decembrie.
„Încercările Tokyo-ului de a-și folosi corespondenții din Rusia … pentru a culege informații menite să submineze securitatea statului nostru sunt regretabile”, a declarat Zakharova, susținând că acesta „nu este un caz izolat”.
Insulele Kurile se află sub control rusesc de la sfârșitul celui de-al doilea război mondial, când forțele sovietice au ocupat insulele în ultimele zile ale conflictului, forțând aproximativ 17.000 de cetățeni japonezi să plece și, în timp, înlocuindu-i cu un număr similar de ruși.
În 2022, Moscova a anulat un program care le permitea foștilor locuitori să călătorească pe insule pentru a vizita mormintele strămoșilor lor, în semn de protest față de sprijinul acordat de Japonia Ucrainei.
Președintele Rusiei, Vladimir Putin, a vizitat una dintre insulele disputate în luna august, provocând un val de indignare în Japonia. Tokyo a declarat că va continua să aplice sancțiuni împotriva Rusiei și să sprijine Ucraina.
Cu Agence France-Presse și Reuters
,,, https://www.theguardian.com/world/2026/oct/14/russia-detains-japanese-journalist-suspicion-spying
Atacuri repetate asupra navigației comerciale lângă Bulgaria: dronele aduc războiul aproape de apele NATO – Forumul Securității Maritime
Două nave comerciale au fost lovite în noaptea de 12 spre 13 octombrie 2026 în zona economică exclusivă a Bulgariei, la mică distanță de limita apelor sale teritoriale. Nava Chelsea 3, sub pavilion maltez și deținută de o companie ucraineană, a rămas la suprafață după ce echipajul a raportat trei lovituri de dronă. O a doua navă a fost raportată ca scufundată în apropiere de Krapets, însă identitatea ei și bilanțul operațiunii de salvare au fost prezentate diferit în relatările inițiale.
Incidentele sunt importante nu numai prin pagube, ci prin tendință. Ele s-au produs la o săptămână după atacurile asupra navelor ABLE și ALFA WATAN, tot în zona economică exclusivă bulgară. Repetarea, deplasarea loviturilor către coastă și folosirea mai multor tipuri de platforme fără pilot indică o schimbare a riscului pentru navigația comercială din vestul Mării Negre.
Chelsea 3: trei drone aeriene și evacuarea completă a echipajului
Potrivit premierului bulgar Rumen Radev și relatărilor bTV, semnalul de primejdie a fost primit în jurul orei 01:30–01:57. Nava se afla la aproximativ 16–18 mile marine est de Byala, adică la numai câteva mile dincolo de limita de 12 mile a mării teritoriale bulgare. Echipajul a declarat că trei drone aeriene au lovit puntea și bordajul navei.
Toți cei 15 marinari — șapte cetățeni ucraineni și opt azeri — au fost salvați de autoritățile bulgare și transportați la Varna. Primele informații indicau cinci răniți ușor; ulterior, surse bulgare au precizat că trei marinari au fost internați cu arsuri de gradul al doilea, iar unul a suferit și un traumatism cranian ușor. Viețile lor nu erau în pericol.
Chelsea 3 efectua o cursă din portul turcesc Giresun spre Giurgiulești. După evacuare, nava a rămas fără echipaj și a fost raportată în derivă în apropierea capului Sfântul Atanasie. Situația ei tehnică și amploarea avariilor necesitau o inspecție specializată.
A doua navă: informații contradictorii în primele ore
Autoritățile au anunțat un al doilea incident la aproximativ 17 mile marine est de Krapets. Unele relatări au identificat nava scufundată drept HS Dignity, sub pavilion Guineea-Bissau, aflată în drum spre Brăila; alte surse au indicat Azov Concord sau Azov Concorde. Și bilanțul salvării a evoluat: informațiile preliminare au variat între un singur supraviețuitor și cinci persoane salvate, cu 11 marinari dați dispăruți.
O sursă citată în presa bulgară a susținut ulterior că Azov Concord ar fi participat la salvare, nu ar fi fost nava lovită. În lipsa unei comunicări finale a autorităților maritime și a identificării epavei, numele navei, numărul total al persoanelor aflate la bord și mecanismul exact al scufundării trebuie prezentate ca informații încă în curs de verificare.
Noutatea modului de lovire: salve, vectori diferiți și atacuri mai aproape de coastă
Atacul asupra Chelsea 3 nu a constat într-un impact izolat, ci într-o salvă de trei drone aeriene împotriva aceleiași nave. Relatarea echipajului — drone care au survolat ori încercuit vasul, urmate de trei explozii — sugerează posibilitatea unei secvențe de detectare, urmărire și lovire, nu simpla deviere accidentală a unui aparat. Confirmarea acestei ipoteze necesită însă date radar, fragmente, imagini și examinarea avariilor.
Atacurile din 6 octombrie fuseseră descrise de oficialii bulgari drept o acțiune complexă, cu drone aeriene și navale. Inspecția navei ABLE a indicat inundarea compartimentului mașini și urme compatibile cu impactul unui vehicul de suprafață fără pilot, deși nu au fost recuperate fragmente care să permită atribuirea. Combinarea unui vector aerian cu unul naval poate obliga echipajul și apărarea de coastă să urmărească simultan amenințări cu semnături și traiectorii foarte diferite.
A doua noutate este geografia. Loviturile din 6 octombrie s-au produs la aproximativ 70–80 de mile marine de coastă; cele din 13 octombrie, la circa 16–18 mile. Amenințarea s-a deplasat astfel din larg spre imediata vecinătate a mării teritoriale bulgare. Pentru navele comerciale, diferența este majoră: rutele de coastă, zonele de așteptare și apropierea de porturi nu mai pot fi considerate automat mai sigure.
A treia schimbare este caracterul repetitiv. Patru nave au fost atacate într-un interval de o săptămână, două fiind raportate ca scufundate. Chiar fără atribuirea autorului, regularitatea incidentelor indică fie o campanie deliberată, fie o degradare severă și persistentă a controlului asupra armelor fără pilot din bazinul vestic al Mării Negre.
De ce atribuirea rămâne dificilă
Bulgaria nu a anunțat recuperarea unor fragmente concludente de dronă din primul val de atacuri. Ministerul bulgar al Apărării a avertizat că originea nu poate fi stabilită doar din forma avariilor sau din avantajul politic aparent. Sunt necesare corelarea datelor radar și satelitare, traiectorii, comunicații, resturi de motor și focoase, imagini de bord și declarații ale echipajelor.
Uniunea Europeană a pus la dispoziția Bulgariei și României date satelitare prin Agenția Europeană pentru Siguranță Maritimă. Sofia a solicitat și sprijin tehnic din partea UE și NATO. Aceste date pot restrânge zonele de lansare și pot reconstrui traseele, dar atribuirea juridică necesită un standard probator mai ridicat decât evaluarea militară preliminară.
Rumen Radev a afirmat că Bulgaria nu dispune de dovezi clare pentru a acuza una dintre părți, dar că rezultatul incidentelor avantajează Rusia; ambasadoarea rusă a fost convocată. Declarația este o evaluare politică, nu o concluzie criminalistică. Orice prezentare responsabilă trebuie să separe faptele confirmate, estimările oficiale și acuzațiile părților implicate.
Implicații pentru navigația comercială
Creșterea riscului operațional. Armatorii pot introduce veghe suplimentară, reducerea luminilor, revizuirea rutelor, viteze mai mari în zonele expuse și proceduri speciale pentru incendiu și abandon. Multe nave comerciale nu dispun însă de senzori capabili să detecteze drone mici și nici de sisteme active de protecție.
Asigurări și costuri de transport. Repetarea loviturilor poate determina extinderea zonelor de risc de război, prime mai mari, solicitarea unor garanții suplimentare și refuzul unor echipaje sau armatori de a opera pe anumite rute. Costurile pot afecta porturile bulgare și românești, transporturile către Dunăre și exporturile agricole regionale.
Căutare și salvare sub amenințare. Echipajele de intervenție pot intra într-o zonă în care atacul nu s-a încheiat, iar navele avariate pot transporta combustibil, mărfuri periculoase sau muniții neexplodate. Salvarea trebuie corelată cu supravegherea aeriană și maritimă, neutralizarea eventualelor drone și prevenirea poluării.
Implicații juridice
Zona economică exclusivă nu este echivalentă cu teritoriul suveran al Bulgariei. Statul de coastă are drepturi economice și anumite competențe, în timp ce navele altor state păstrează libertatea navigației. Prin urmare, un atac produs acolo nu declanșează automat apărarea colectivă a NATO. Totuși, lovirea deliberată a unor nave civile poate încălca dreptul internațional umanitar și dreptul maritim, în funcție de statutul țintei, legătura cu conflictul și circumstanțele atacului.
Repetarea atacurilor în imediata apropiere a apelor teritoriale poate justifica consultări în NATO, schimb de informații, supraveghere consolidată și măsuri defensive, chiar în absența unui caz automat de aplicare a articolului 5. Pragul juridic și cel politic nu sunt identice: Alianța poate adapta postura fără a declara că Bulgaria a fost atacată.
Implicații pentru NATO, UE și statele riverane
Secretarul general Mark Rutte a declarat că NATO va continua cooperarea cu aliații din Marea Neagră și își va ajusta postura de descurajare și apărare după necesități. Măsurile plauzibile includ o imagine radar comună mai densă, patrule aeriene, aeronave fără pilot de supraveghere, schimb accelerat de date și sprijin pentru investigații.
Prezența navală aliată este constrânsă de Convenția de la Montreux, care limitează accesul și durata staționării navelor militare ale statelor neriverane. Aceasta crește importanța capacităților Bulgariei, României și Turciei, a aviației maritime, a senzorilor de coastă și a cooperării regionale.
Pentru UE, incidentele testează Strategia pentru securitatea Mării Negre și capacitatea de a transforma datele satelitare în avertizare operativă. Pentru Bulgaria și România, prioritatea devine integrarea informațiilor civile și militare: AIS, radar de coastă, satelit, rapoarte ale navelor, senzori acustici și date furnizate de aliați.
Ce trebuie schimbat
- publicarea rapidă a avertizărilor pentru navigatori și a unor coridoare recomandate, actualizate după imaginea comună a riscului;
- o celulă permanentă Bulgaria–România–Turcia pentru corelarea datelor despre drone aeriene și navale, extinsă dincolo de misiunea de combatere a minelor;
- supraveghere continuă în apropierea rutelor comerciale, porturilor și zonelor de ancoraj, inclusiv senzori optici, radar pentru ținte mici și sisteme pasive de detectare;
- reguli clare de angajare și competențe juridice pentru neutralizarea dronelor care amenință nave civile, fără a crea riscuri suplimentare pentru trafic;
- echipe comune de investigație, capabile să recupereze fragmente, să examineze avariile și să păstreze probele pentru atribuirea tehnică și juridică;
- exerciții cu armatorii, porturile și serviciile de salvare pentru atacuri multiple, incendii, abandon și poluare marină;
- un mecanism european de compensare sau garantare a asigurărilor dacă piața privată restrânge excesiv navigația către porturile din vestul Mării Negre.
Concluzii
Atacurile din 13 octombrie nu sunt doar o repetare a incidentelor precedente. Noutatea constă în lovirea aceleiași nave cu o salvă de trei drone aeriene, apropierea la numai câteva mile de marea teritorială bulgară și continuitatea cu atacurile complexe aer-maritime raportate cu o săptămână înainte. Aceste elemente transformă riscul dintr-un eveniment izolat în posibilitatea unei campanii împotriva navigației comerciale.
În același timp, informațiile despre a doua navă arată pericolul concluziilor premature. Identitatea vasului, numărul celor salvați și chiar rolul unora dintre nave au fost relatate contradictoriu. Atribuirea trebuie să se bazeze pe probe tehnice și pe o reconstrucție comună, nu exclusiv pe beneficiul politic presupus.
Pentru Bulgaria, România și Turcia, răspunsul necesar este o apărare maritimă stratificată: avertizare timpurie, supraveghere comună, protecția rutelor și porturilor, salvare sub acoperire și investigație criminalistică. Pentru NATO și UE, testul nu este doar dacă pot identifica autorul, ci dacă pot menține libertatea navigației fără escaladare necontrolată.
Dacă atacurile continuă, Marea Neagră occidentală riscă să treacă de la statutul de rută comercială expusă indirect războiului la cel de spațiu contestat în mod activ. Costul nu va fi numai militar: va apărea în primele de asigurare, prețurile transportului, accesul la porturi, siguranța echipajelor și încrederea în capacitatea statelor riverane de a proteja traficul civil.
Surse suplimentare
- bTV Novinite – relatarea în timp real privind Chelsea 3 și reacția autorităților bulgare
- bTV Novinite – evaluarea ministrului bulgar al Apărării după inspectarea navei ABLE
- bTV Novinite – atacul combinat cu drone aeriene și navale din 6 octombrie
- bTV Novinite – sprijinul UE cu date satelitare pentru Bulgaria și România
- The Sofia Globe – atacurile din 13 octombrie și operațiunea de salvare
- Euronews – bilanțul preliminar și identificarea HS Dignity
- Novinite – informațiile contradictorii privind nava din apropiere de Krapets
- AP/Reuters – reacțiile Bulgariei, NATO și Comisiei Europene
- Anadolu – solicitarea Bulgariei de sprijin tehnic din partea UE și NATO
Forumul Securității Maritime
Harta punctelor critice – Forumul Securității Maritime
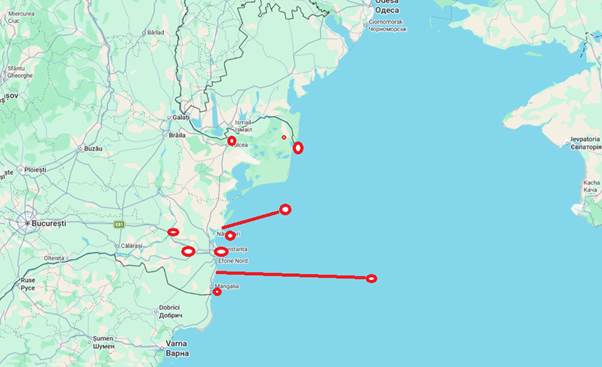
Forumul Securității Maritime
Furtunurile de incendiu, o măsură de ultimă instanță împotriva dronelor – Forumul Securității Maritime
Marinarii britanici de pe submarinele din clasa Vanguard ar fi instruiți să folosească furtunuri de incendiu de înaltă presiune împotriva dronelor mici care ajung în apropierea navelor acostate la baza navală Clyde, la Faslane. Relatările apărute în presa britanică descriu această soluție drept o măsură de ultimă instanță, nu drept principalul sistem antiaerian al bazei.
Submarinele Vanguard transportă rachetele balistice Trident II și formează componenta maritimă a descurajării nucleare britanice. Când se află la cheu sau navighează la suprafață, ele sunt mai expuse dronelor lansate de la distanță mică. Potrivit relatărilor, furtunurile sunt amplasate pe punte și au duze care permit orientarea jetului spre aparatele aflate în apropiere.
Protecție stratificată la bazele militare
Ministerul britanic al Apărării afirmă că protecția bazelor nu se bazează exclusiv pe această metodă. Sistemul include bariere fizice, patrule, supraveghere, monitorizare și capabilități specializate de combatere a dronelor. În februarie 2026, guvernul a anunțat și extinderea atribuțiilor personalului militar pentru neutralizarea dronelor care amenință obiectivele apărării.
Datele oficiale indică 266 de incidente raportate cu aeronave fără pilot în apropierea obiectivelor militare britanice în 2025, față de 126 în 2024. Creșterea poate reflecta atât o activitate mai intensă, cât și îmbunătățirea detectării și raportării. Identitatea operatorilor și intenția din spatele fiecărui incident nu sunt cunoscute, astfel că atribuirea lor unor state sau organizații nu poate fi făcută fără probe suplimentare.
Poate apa să oprească o dronă?
Ideea are un precedent tehnic. Un raport public al Defense Systems Information Analysis Center din Statele Unite arată că un tun cu apă a doborât o dronă într-un exercițiu al Air Force Research Laboratory din 2016. Același raport consideră că instalațiile folosite la stingerea incendiilor și la descurajarea pirateriei ar putea avea aplicații împotriva dronelor.
Un jet suficient de puternic poate destabiliza un aparat ușor, îi poate afecta propulsia sau electronica și îi poate devia traiectoria. Instalațiile maritime de mare capacitate pot proiecta apă la distanțe considerabile, dar performanțele diferă în funcție de pompă, duză, vreme, distanță și caracteristicile țintei.
Există însă limite importante. Furtunul trebuie orientat spre o țintă mică și rapidă, iar operatorul are nevoie de avertizare, vizibilitate și timp de reacție. Eficiența este probabil mai mare împotriva dronelor comerciale sau FPV de dimensiuni reduse decât împotriva aparatelor mari, rapide ori autonome. Operarea manuală poate expune echipajul, motiv pentru care sistemele fixe sau controlate de la distanță sunt preferabile atunci când sunt disponibile.
Rolul corect: ultima linie de apărare
Ghidul britanic pentru protecția navelor împotriva dronelor subliniază că măsurile trebuie alese în funcție de amenințare și evaluate ca parte a unui sistem complet. Detectarea, identificarea, urmărirea și neutralizarea sunt etape distincte; un jet de apă acoperă numai ultima etapă și numai la distanță scurtă.
Prin urmare, furtunurile de incendiu nu înlocuiesc radarele, senzorii, bruiajul, interceptorii sau alte sisteme antiaeriene. Ele pot oferi însă o opțiune suplimentară, cu muniție practic disponibilă atât timp cât funcționează pompele, în situația în care o dronă a depășit celelalte straturi de protecție.
Concluzie
Folosirea apei împotriva dronelor nu este nici o soluție completă, nici o idee lipsită de fundament. Este o măsură improvizată și dependentă de context, cu utilitate posibilă în porturi și la bordul navelor, mai ales împotriva aparatelor mici aflate foarte aproape. Evaluarea sa trebuie făcută fără ironii, dar și fără exagerarea eficienței: valoarea principală constă în rolul de rezervă într-o arhitectură de apărare stratificată.
Forumul Securității Maritime
Camerele civile compromise devin instrumente de informații militare – Forumul Securității Maritime
Camerele video conectate la internet, instalate inițial pentru pază, trafic sau uz casnic, sunt folosite tot mai frecvent ca surse de informații în conflictele armate. Un material publicat de Wall Street Journal descrie modul în care grupul pro-ucrainean Team OneFist ar fi preluat în 2022 controlul unei camere din Sevastopol și ar fi folosit imaginile pentru observarea activității militare ruse din Crimeea ocupată.
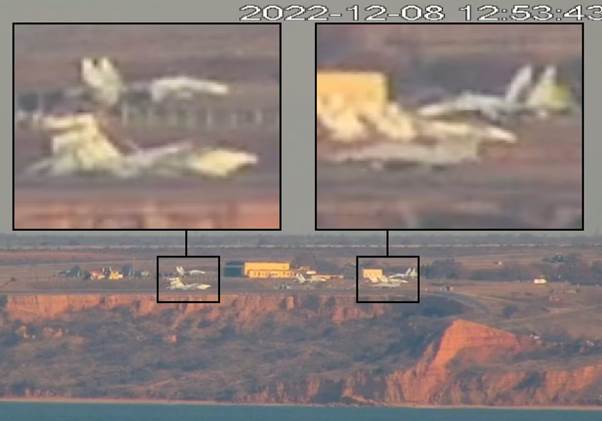
O bază aeriană din Sevastopolul ocupat. 2022. Sursă foto: WSJ
De la supraveghere civilă la recunoaștere militară
Potrivit relatării citate, camera se afla pe o clădire înaltă din vestul Sevastopolului și putea fi orientată și mărită de la distanță. Fluxul video oferea vizibilitate asupra împrejurimilor și a Mării Negre, permițând observarea elicopterelor, navelor și submarinelor. Urmărirea unui elicopter ar fi condus la identificarea unei baze aeriene necunoscute anterior grupului, în apropierea aeroportului local.
Team OneFist ar fi transmis informațiile autorităților ucrainene, iar instalația ar fi fost lovită ulterior. Wall Street Journal leagă atacul de avarierea unor aeronave și sisteme de apărare antiaeriană rusești. Totuși, informațiile publice nu permit stabilirea independentă a întregului lanț dintre imaginile camerei, procesul de selectare a țintei și rezultatele loviturii. Cazul trebuie prezentat, prin urmare, ca o relatare atribuită sursei, nu ca o reconstrucție oficială completă.
Același grup ar fi accesat camere din apropierea podului Kerci pentru a observa măsurile de securitate. Într-un asemenea context, valoarea unei camere nu rezultă doar din ceea ce surprinde direct, ci și din tiparele care pot fi deduse în timp: frecvența patrulelor, direcția deplasărilor, activitatea portuară, orele de operare și modificările aduse dispozitivelor defensive.
O practică documentată și în sens invers
Utilizarea camerelor compromise nu este specifică unei singure tabere. În ianuarie 2024, Serviciul de Securitate al Ucrainei a anunțat blocarea a două camere web din Kiev despre care a afirmat că fuseseră folosite de serviciile ruse pentru observarea apărării antiaeriene și a infrastructurii critice. Una dintre camere ar fi fost reorientată și conectată la o platformă video pentru transmiterea imaginilor.
În mai 2025, Centrul Național de Securitate Cibernetică al Regatului Unit și agenții partenere din zece țări au atribuit unității 26165 a serviciului rus de informații militare o campanie împotriva organizațiilor occidentale de logistică și tehnologie. Avertismentul oficial menționează explicit vizarea camerelor conectate la internet la punctele de frontieră ucrainene și în apropierea instalațiilor militare, pentru monitorizarea transporturilor de ajutor.
Avertismentul comun descrie un ansamblu mai larg de metode, între care ghicirea credențialelor, mesaje de tip spear-phishing și exploatarea permisiunilor unor căsuțe poștale. Camerele reprezintă astfel doar o componentă a unei operațiuni de informații care poate combina imagini, documente logistice, date despre transport și acces la rețele informatice.
Evaluarea serviciilor olandeze
În iulie 2026, serviciile olandeze AIVD și MIVD au avertizat că actori statali ruși desfășoară sistematic operațiuni de spionaj prin camere IP în Țările de Jos, în alte state ale Uniunii Europene și NATO și în Ucraina. Potrivit evaluării, imaginile sunt analizate automat pentru identificarea vehiculelor militare, a încărcăturilor și a rutelor de transport.
Serviciile olandeze afirmă că informațiile obținute în Ucraina au fost folosite în tentative de localizare a personalului și de distrugere a echipamentelor militare. Pentru statele NATO, accesul oferă informații despre rutele logistice și livrările de armament, chiar dacă autoritățile olandeze nu au declarat că astfel de imagini ar fi fost folosite pentru atacuri militare în afara Ucrainei.
De ce sunt vulnerabile camerele IP
Riscul este amplificat de instalarea pe scară largă a camerelor cu acces direct la internet, parole implicite, autentificare slabă și programe interne neactualizate. O singură cameră poate oferi informații limitate; mii de fluxuri analizate automat pot forma însă o rețea distribuită de senzori, capabilă să indice mișcări, ritmuri logistice și schimbări în dispozitivele de securitate.
Expunerea unei camere pe internet nu înseamnă automat că aceasta a fost compromisă. Sunt necesare dovezi tehnice, jurnale de acces sau constatări oficiale pentru confirmarea unei intruziuni. De asemenea, numărul dispozitivelor vulnerabile, numărul tentativelor și numărul accesărilor reușite sunt indicatori diferiți și nu trebuie confundați.
Măsuri de reducere a riscului
- eliminarea accesului direct al camerei din internet și folosirea unei rețele private pentru administrare;
- înlocuirea parolelor implicite cu credențiale unice și activarea autentificării multifactor, dacă este disponibilă;
- actualizarea periodică a programelor interne și înlocuirea dispozitivelor care nu mai primesc actualizări;
- limitarea câmpului vizual, astfel încât rutele logistice, instalațiile sensibile și activitatea militară să nu fie surprinse inutil;
- inventarierea dispozitivelor, verificarea jurnalelor și monitorizarea accesărilor neobișnuite;
- separarea camerelor de sistemele informatice critice și aplicarea unor reguli restrictive de rețea.
Concluzie
Cazul OneFist ilustrează transformarea infrastructurii civile de supraveghere într-o resursă de informații cu valoare militară. Avertismentele oficiale britanice, americane și olandeze arată că fenomenul este mai larg decât un singur incident și implică atât grupuri voluntare, cât și servicii de informații. În conflictele contemporane, securitatea unei camere video nu mai este doar o problemă de protecție a vieții private sau a proprietății, ci și una de securitate operațională și națională.
Forumul Securității Maritime
Metode de cercetare de ultimă oră în securitatea maritimă – Forumul Securității Maritime
Cercetarea în securitatea maritimă s-a mutat, în 2025–2026, de la senzori izolați la fuziunea automată a datelor: satelit, radar, AIS, acustică submarină și inteligență artificială lucrează într-o singură buclă de detecție și identificare.
Trei presiuni au grăbit schimbarea. Prima este „flota din umbră” (dark fleet), navele care își opresc transponderul AIS sau transmit poziții false. A doua sunt incidentele repetate asupra cablurilor și conductelor submarine din Marea Baltică. A treia este războiul din Marea Neagră, unde dronele navale, minele derivante și bruiajul GNSS au devenit realități zilnice pentru navigație, inclusiv în apropierea porturilor românești.
Articolul trece în revistă șase direcții de cercetare: analiza AIS cu inteligență artificială, observarea satelitară, sistemele fără echipaj, protecția infrastructurii submarine, securitatea cibernetică maritimă și fuziunea datelor. Pentru fiecare, arată ce metodă se folosește, unde a fost testată și ce limite are.
1. Analiza AIS și detectarea anomaliilor cu inteligență artificială
Metoda dominantă este învățarea automată aplicată traiectoriilor AIS: modelele învață tiparele normale de trafic și semnalează abaterile, fără reguli scrise manual.
Un exemplu recent este teza lui Farshad Farahnakian, susținută la Universitatea din Turku pe 27 februarie 2026 (sursa). Sistemul propus analizează împreună poziția, viteza și cursul navei pentru a recunoaște două tipuri de comportament suspect:
- navele care își opresc intenționat transponderul AIS (dark ships);
- manevrele neobișnuite care pot indica trafic ilicit.
Același studiu folosește tipare istorice pentru a prezice poziția viitoare a unei nave, pe orizonturi de câteva ore sau pe tot voiajul. Pentru o gardă de coastă, predicția arată unde trebuie trimisă o navă de interceptare. Rezultatele au fost validate într-o zonă aglomerată, Marea Baltică.
Principalele familii de metode din literatură:
| Sarcină | Metode tipice | Ce produce |
| Detectarea „golurilor” AIS | reguli statistice, rețele recurente (LSTM), autoencodere | alerte pentru oprirea suspectă a semnalului |
| Detectarea manevrelor anormale | clustering de traiectorii, modele generative, transformere | scor de anomalie per navă |
| Predicția traiectoriei | LSTM, transformere, rețele pe grafuri | poziții estimate la ore distanță |
| Detectarea spoofing-ului | verificarea plauzibilității fizice, comparația cu radar sau satelit | poziții AIS marcate ca false |
Limita principală: AIS este autodeclarativ. O navă poate transmite o identitate sau o poziție falsă, așa că analiza AIS singură nu ajunge. De aici nevoia de senzori independenți, discutată în secțiunile următoare.
2. Observarea satelitară și „amprentarea” navelor
Satelitul arată ce se află fizic pe apă, nu ce declară nava. Cercetarea recentă combină patru surse: radar cu apertură sintetică (SAR), care vede prin nori și noaptea; imagini optice (EO); detecția emisiilor radio (RF); și AIS pentru corelare.
Proiectul european GSIN, finanțat de ESA și realizat de firma irlandeză Skytek, ilustrează bine metoda (ESA). Sistemul folosește Sentinel-1 (SAR), Sentinel-2 (optic), imagini comerciale, date RF și AIS, plus registre de sancțiuni și de proprietate. Țintele declarate sunt detectarea a cel puțin 50% din activitățile navelor „întunecate” și o îmbunătățire de un ordin de mărime față de analiza bazată doar pe AIS.
Extensia proiectului, cu revizia critică de proiectare în mai 2026, adaugă două idei noi:
- Tip-and-cue automat. O alertă (tip) dintr-o sursă ieftină, de exemplu un gol AIS sau o emisie RF, comandă automat o imagine de înaltă rezoluție (cue). Ținta este sub 4 ore de la alertă la dovadă pentru evenimentele prioritare.
- Amprentarea vizuală a navei. Un model învață trăsăturile fizice ale navei, astfel încât identitatea rămâne verificabilă chiar dacă nava își schimbă numele sau codul MMSI.
Aceeași abordare a intrat în uz operațional. În septembrie 2026, US Navy a contractat sistemul Maritime Sentry al firmei Vantor (fostă Maxar) pentru partenerii Quad din Indo-Pacific (DefenseScoop). Sistemul combină SAR, imagini optice, AIS și amprentare cu inteligență artificială. Rezultatele ajung direct, prin API, în aplicații deja folosite de operatori, precum SeaVision.
Limitele: revizitarea satelitară nu e continuă, imaginile de înaltă rezoluție sunt scumpe, iar datele de antrenament etichetate („aceasta e o navă care și-a ascuns semnalul”) sunt rare. Proiectul GSIN recunoaște explicit această lipsă de „adevăr de teren” și o compensează parțial prin simularea activităților întunecate.
3. Sisteme fără echipaj și experimentarea rapidă
Cea mai vizibilă schimbare de metodă din 2025–2026 este experimentarea la scară reală cu flote de nave și drone fără echipaj, conduse de un strat comun de date și de algoritmi de alocare a misiunilor.
Task Force X-Baltic. NATO a lansat-o în 2025, după incidentele cu cabluri din Marea Baltică, în sprijinul misiunii Baltic Sentry (NATO ACT). Flota fără echipaj a urmărit zilnic sute de nave, inclusiv nave din „flota din umbră”, la o treime din costul unei acoperiri similare cu fregate. În februarie 2026, opt aliați au semnat intrarea în Faza II: flotele experimentale devin capabilități naționale permanente, pe care NATO le poate tasca.
Task Force X-Arctic la REPMUS 2026. Exercițiul din Portugalia, încheiat pe 25 septembrie 2026, a reunit circa 1.500 de participanți din 36 de marine militare (NATO ACT). Obiectul testului nu a fost o platformă, ci arhitectura care le leagă:
- Comandantul stabilește obiective, priorități și riscul acceptat.
- Un „strat de inginerie a misiunii” traduce intenția în sarcini și alege senzorii, algoritmii și platformele potrivite.
- Platformele trimit date înapoi într-un strat comun; algoritmii propun recomandări și reasignează automat platformele.
- Omul rămâne în buclă: aprobă recomandările și păstrează controlul final.
Circa 300 de capabilități au fost conectate la această coloană vertebrală digitală. Centrul NATO de cercetare maritimă CMRE din La Spezia a condus partea tehnică.
Senzori pe nave civile. La același exercițiu, firma islandeză Hefring Marine a prezentat ODIN, o rețea de noduri instalate pe nave civile, de pildă pescadoare (Janes). Algoritmul compară ecourile radar brute cu pozițiile AIS cunoscute și semnalează orice contact radar fără AIS corespunzător.
Pentru Marea Neagră, lecția este directă: metoda Task Force X (flote ieftine, date comune, alocare automată) se potrivește unei zone cu mine derivante și drone navale, unde fregatele sunt prea puține și prea scumpe pentru patrulare continuă.
4. Protecția infrastructurii submarine: cablul devine senzor
Detecția acustică distribuită (DAS) este metoda cu cea mai rapidă trecere din laborator în operațiuni. Un interogator laser de pe țărm trimite impulsuri prin fibra optică a unui cablu existent. Vibrațiile din jur modifică lumina reflectată, iar cablul devine un șir continuu de „microfoane” pe zeci de kilometri.
Trei rezultate recente arată maturizarea metodei:
- Validare științifică pe date reale. Un studiu publicat pe arXiv în septembrie 2025 aplică învățarea automată pe date DAS dintr-un cablu submarin, pe zece zile continue de trafic real, pentru a detecta navele și a estima distanța până la ele (arXiv 2509.11614). Autorii îl prezintă ca primul studiu de această amploare orientat explicit spre protecția cablurilor.
- Test operațional în Finlanda. Operatorul Elisa a încheiat în 2026 testele DAS împreună cu marina și garda de frontieră finlandeză (Light Reading). Sistemul devine un serviciu automat care alertează autoritățile când, de exemplu, se apropie o navă cu ancora târâtă. Un cablu Elisa fusese avariat chiar așa în decembrie 2025.
- Exerciții competitive. La SEASEC Data2Sea 2026, în Marea Baltică, sistemul OptoDAS al firmei ASN a fost testat în scenarii de atac asupra cablurilor și platformelor, într-un mediu acustic dificil: apă mică, trafic intens, fund marin variat (ASN).
Avantajul major: metoda folosește fibre libere din cablurile deja instalate, fără hardware nou pe fundul mării. Limita: DAS detectează că ceva se află lângă cablu, dar nu spune ce navă este. De aceea cercetarea merge spre combinarea DAS cu AIS, radar și satelit, într-un sistem stratificat „de la fundul mării până în spațiu”.
Relevanța pentru România este directă. Proiectul Neptun Deep, care ar urma să facă din România cel mai mare producător de gaze din UE din 2027, a fost ținta unor drone navale cu explozibil în august 2026 (Offshore Engineer). În aceeași perioadă, România, Bulgaria și Turcia neutralizaseră peste 150 de mine derivante și au extins grupul comun de deminare la misiuni de protecție a infrastructurii critice.
5. Securitate cibernetică și războiul electronic împotriva navigației
Cercetarea s-a mutat de la studii pe uscat la măsurători direct la bordul navelor, pentru că bruiajul (jamming) și falsificarea semnalelor de poziționare (spoofing) afectează mai puternic marea decât țărmul.
Măsurători pe navă. Firma GPSPatron și Universitatea Maritimă din Gdynia au instalat un senzor de interferențe pe o navă de cercetare care a operat din Gdańsk între iunie și octombrie 2025 (UK Defence Journal). Rezultatele cheie:
- peste patru zile de spoofing în iunie–iulie, inclusiv aproape 30 de ore continue într-un interval de 48 de ore;
- disponibilitate GNSS de doar 83,5% în perioada cea mai grea;
- semnale false GPS combinate cu bruierea simultană a GLONASS, Galileo și BeiDou, care lasă receptorul fără alternativă;
- interferența crește cu până la 15 dB în larg, spre apele din fața Kaliningradului.
Analiza spectrală a identificat patru „semnături” distincte de emițătoare, ceea ce sugerează o rețea coordonată, nu un singur sistem.
Detecție din date AIS. O a doua direcție folosește chiar datele AIS ca senzor indirect. Studiul SeaSpoofFinder, publicat pe arXiv în februarie 2026, caută tipare geometrice suspecte, de exemplu nave „mutate” pe cercuri, în pozițiile raportate (arXiv 2602.16257). Între decembrie 2025 și februarie 2026, evenimentele au fost frecvente în jurul Kaliningradului și Sankt Petersburgului, cu structuri similare observate și în Marea Neagră. Autorii notează însă că doar din AIS nu se poate separa sigur spoofing-ul de pierderea legăturii radio.
Reglementare. Cadrul de referință rămâne ghidul IMO MSC-FAL.1/Circ.3/Rev.3, aprobat în martie 2025, care tratează riscul cibernetic ca parte a sistemului de management al siguranței navei (IMRF). Statele membre UE au propus în 2026 elaborarea unui cod cibernetic maritim neobligatoriu sub IMO (Consiliul UE).
Pentru Marea Neagră, consecința practică s-a văzut pe 5 iunie 2026, când o dronă navală a explodat în portul Constanța, fără victime (AP/ABC News). Kievul a confirmat că drona era ucraineană și a declarat că fusese deviată de interferențe electronice rusești (ThreatCluster).
6. Fuziunea datelor, OSINT și gemenii digitali
Niciun senzor nu ajunge singur, așa că direcția comună a tuturor metodelor de mai sus este fuziunea: fiecare strat acoperă orbirea celuilalt.
| Strat | Senzor | Ce aduce | Limita principală |
| Fundul mării | DAS pe cabluri, hidrofoane | detecție continuă lângă infrastructură | nu identifică nava |
| Suprafață | radar de coastă și de bord, nave fără echipaj | poziție reală, independentă de AIS | acoperire limitată de rază |
| Declarativ | AIS | identitate, rută, istoric | poate fi oprit sau falsificat |
| Spațiu | SAR, optic, RF | arie largă, vede navele „întunecate” | revizitare discontinuă, cost |
| Surse deschise | registre de sancțiuni, proprietari, inspecții portuare | context și risc al navei | actualizare lentă, structuri opace |
Motorul care leagă straturile este un algoritm de corelare: un contact radar, satelitar sau acustic fără AIS corespunzător devine automat o alertă. Proiectul ESA GSIN adaugă peste corelare un profil de risc al navei, din date OSINT despre sancțiuni, stat de pavilion și structura proprietății.
Gemeni digitali și simulare. A doua componentă este testarea înainte de desfășurare. Universitatea din Liverpool combină învățarea automată, modele predictive și gemeni digitali pentru a studia comportamentul navelor și a detecta activități ilegale precum întâlnirile ascunse pe mare (University of Liverpool). În Singapore, un atelier din ianuarie 2026 al Singapore Maritime Institute a identificat drept lipsă majoră mediile de simulare la nivel de port întreg, capabile să modeleze propagarea unui atac cibernetic între sisteme (NTU).
Partajarea datelor între state. Fuziunea contează doar dacă informația circulă. Pentru Marea Neagră, România și Bulgaria au finalizat în iunie 2026 conceptul unui Centru UE de Securitate Maritimă la Marea Neagră, cu sedii la Constanța și Varna (BTA). Scopul declarat este analiza comună a riscurilor și protecția infrastructurii maritime critice. Pentru cercetătorii din regiune, centrul poate deveni sursa de date reale care lipsește astăzi modelelor de detecție.
7. Limite, dileme și direcții viitoare
Metodele noi sunt puternice, dar cercetarea din 2026 recunoaște deschis patru probleme nerezolvate:
- Lipsa datelor etichetate. Modelele de detecție au nevoie de exemple confirmate de nave „întunecate” sau de sabotaj, care sunt rare și adesea clasificate. Simularea compensează doar parțial.
- Alarme false. Un gol AIS poate însemna o navă care se ascunde sau doar o acoperire radio slabă. Aceeași ambiguitate apare la spoofing, cum arată studiul SeaSpoofFinder.
- Atribuirea. Senzorii pot arăta că o ancoră a fost târâtă peste un cablu, dar dovedirea intenției în fața unei instanțe rămâne dificilă.
- Controlul uman și etica. Toate proiectele analizate păstrează omul în buclă: sistemul recomandă, operatorul decide. Pe măsură ce flotele autonome cresc, această limită va fi tot mai presată de viteză.
Direcțiile care se conturează pentru 2027 sunt clare: cabluri noi construite din fabrică cu funcții de detecție, flote naționale de nave fără echipaj tascate de NATO, lanțuri tip-and-cue automate de la alertă la dovadă în câteva ore și centre regionale de fuziune a datelor, precum cel planificat la Constanța și Varna.
Concluzie. Securitatea maritimă nu mai este doar o chestiune de nave de patrulare. Ea devine o problemă de date: cine vede primul, cine corelează mai repede și cine transformă o alertă într-o dovadă. Pentru România, cu Neptun Deep, portul Constanța și o mare încă afectată de mine, drone și bruiaj, aceste metode nu mai sunt subiecte de laborator, ci necesități operaționale.
Surse
- Universitatea din Turku – teza F. Farahnakian despre monitorizarea maritimă cu IA (feb. 2026)
- ESA – proiectul GSIN pentru detectarea navelor întunecate
- DefenseScoop – US Navy și Vantor Maritime Sentry (sept. 2026)
- NATO ACT – Task Force X-Baltic
- NATO ACT – Task Force X-Arctic la REPMUS 2026
- Janes – Hefring Marine ODIN la REPMUS 2026
- arXiv 2509.11614 – detecția navelor cu DAS pe cabluri submarine
- Light Reading – testul DAS al Elisa în Marea Baltică (iun. 2026)
- ASN – OptoDAS la SEASEC Data2Sea 2026
- UK Defence Journal – studiul GPSPatron privind spoofing-ul lângă Kaliningrad
- arXiv 2602.16257 – SeaSpoofFinder
- IMRF – ghidul IMO MSC-FAL.1/Circ.3/Rev.3
- Consiliul UE – propunerea pentru un cod cibernetic maritim
- Offshore Engineer – drona distrusă lângă Neptun Deep (aug. 2026)
- AP/ABC News – explozia dronei din portul Constanța (iun. 2026)
- ThreatCluster – sinteza incidentului de la Constanța
- University of Liverpool – cercetare în securitate maritimă
- NTU / Singapore Maritime Institute – atelier de securitate cibernetică maritimă (2026)
- BTA – centrul de securitate maritimă Constanța–Varna (iun. 2026)
Forumul Securității Maritime
Renunțarea la Trident: ce ar risca să piardă Marea Britanie? – Forumul Securității Maritime
Renunțarea la descurajarea nucleară britanică este adesea prezentată ca o alegere simplă între submarine și servicii publice. În realitate, decizia ar combina economii întârziate, costuri mari de tranziție și consecințe strategice care s-ar întinde pe mai multe decenii. Regatul Unit nu ar putea opri programul, transfera imediat banii către sănătate sau locuințe și păstra neschimbată securitatea oferită de NATO. Ar trebui să dezafecteze în siguranță submarine, focoase și infrastructuri, să reconvertească o forță de muncă foarte specializată și să decidă cine ar compensa capabilitatea pierdută.
Argumentul aboliționist rămâne legitim. Armele nucleare ridică obiecții morale profunde, produc riscuri de accident și escaladare, iar costul lor de oportunitate trebuie examinat public. Dar o evaluare responsabilă trebuie să răspundă simultan la patru întrebări: ce economii nete ar apărea, în ce interval, ce riscuri suplimentare ar rezulta și ce investiții convenționale ori civile ar fi necesare pentru a le limita.
Ce înseamnă, de fapt, „Trident”
Trident nu este doar o rachetă. Descurajarea britanică include patru submarine din clasa Vanguard, rachetele Trident II D5, focoasele, baza de la Clyde, instalațiile de la Aldermaston și Burghfield, infrastructura de propulsie și întreținere, comunicațiile strategice, securitatea și personalul. Programul Dreadnought înlocuiește submarinele Vanguard pentru a menține descurajarea nucleară continuă pe mare, iar durata sa de serviciu proiectează decizia actuală mult dincolo de anii 2050.
Această arhitectură explică de ce abolirea nu ar funcționa ca un întrerupător bugetar. Chiar după încetarea patrulelor, statul ar păstra obligații pentru dezafectare, combustibil nuclear, deșeuri, securitatea instalațiilor, pensii, recalificare și refacerea economică a comunităților dependente de întreprinderea nucleară.
Mediul strategic: descurajare, coerciție și incertitudine
Riscul relevant nu este numai un atac nuclear deliberat asupra Marii Britanii. Descurajarea urmărește și limitarea coerciției: încercarea unui adversar de a bloca o decizie britanică sau aliată prin amenințarea escaladării. Revizuirea doctrinei nucleare ruse din noiembrie 2024 a lărgit situațiile declarate în care Moscova ar putea lua în calcul utilizarea armelor nucleare, inclusiv anumite atacuri convenționale considerate o amenințare critică la adresa suveranității ori integrității teritoriale. Formulările rămân deliberat ambigue, iar doctrina nu este un calendar automat al utilizării, însă ambiguitatea însăși are valoare coercitivă.
NATO tratează forțele nucleare britanice și franceze ca având roluri independente, care contribuie la securitatea generală a Alianței. Eliminarea contribuției britanice nu ar dezarma adversarii, ci ar concentra mai mult garanția nucleară europeană în Statele Unite și Franța. Într-o criză transatlantică, problema ar fi nu doar existența armelor, ci credibilitatea politică a deciziei de a le folosi pentru apărarea unui aliat.
Totuși, armele nucleare nu rezolvă majoritatea amenințărilor cotidiene: sabotajul, atacurile cibernetice, operațiunile clandestine, dezinformarea, atacurile asupra cablurilor submarine sau presiunea asupra infrastructurii energetice. A invoca Tridentul ca răspuns universal ar fi la fel de greșit ca a considera că aceste amenințări îi anulează funcția. Postura credibilă trebuie să combine descurajarea nucleară cu forțe convenționale, apărare antiaeriană și antirachetă, informații, securitate cibernetică și reziliență civilă.
Argumentul pentru abolire, luat în serios
Obiecția morală este fundamentală: credibilitatea descurajării presupune disponibilitatea de a produce distrugeri catastrofale. Susținătorii dezarmării mai afirmă că renunțarea ar reduce riscul de accident, eroare de calcul sau escaladare și ar oferi Londrei o poziție diplomatică mai puternică în promovarea neproliferării și controlului armamentelor.
Există și un argument de oportunitate. Fiecare liră blocată în întreprinderea nucleară nu poate fi cheltuită simultan pentru muniții, apărare antiaeriană, nave de escortă, infrastructură critică sau servicii publice. Secretizarea și agregarea cheltuielilor nucleare într-o singură categorie bugetară îngreunează însă verificarea independentă a economiilor posibile. Tocmai de aceea, o politică de păstrare trebuie însoțită de transparență parlamentară, audit al costurilor și publicarea ipotezelor pe termen lung.
Argumentul diplomatic are limite. Dezarmarea unilaterală britanică ar putea avea valoare normativă, dar nu există certitudinea că Rusia, China sau Coreea de Nord ar răspunde prin reduceri comparabile. Efectul ar depinde de includerea deciziei într-un mecanism verificabil și reciproc, nu doar de exemplul moral.
Ce s-ar economisi și când
Biblioteca Camerei Comunelor estimează costul de proiectare și construire a celor patru submarine Dreadnought la 31 de miliarde de lire, la care se adaugă o rezervă de 10 miliarde. Pentru vechiul sistem, costurile anuale de operare erau evaluate la aproximativ 6% din bugetul apărării, echivalentul a circa 3 miliarde de lire în 2022–2023. Compararea directă a devenit mai dificilă după reunirea tuturor cheltuielilor nucleare în bugetul Defence Nuclear Enterprise.
Aceste valori nu reprezintă automat economii disponibile. O parte dintre contracte și investiții a fost deja angajată; oprirea lor poate genera penalități, iar costurile de dezafectare continuă indiferent de postura strategică. Propulsia nucleară, șantierele, autoritatea de reglementare și o parte din infrastructură ar rămâne necesare pentru submarinele de atac și pentru cooperarea AUKUS. Dividendul net ar apărea gradual și ar trebui calculat ca diferență între cheltuiala evitată și costurile de ieșire, nu ca valoare integrală a programului.
În plus, anularea ar afecta o bază industrială extinsă. Conform estimărilor Ministerului Apărării citate de Parlament, Dreadnought susține aproximativ 30.000 de locuri de muncă, iar întreprinderea nucleară de apărare, 47.600, cu o creștere anticipată până la 65.000 în 2030. Programul implică aproximativ 2.500 de furnizori. Aceste cifre nu justifică singure o armă nucleară, dar arată că abolirea ar necesita o politică industrială și regională, nu numai o decizie militară.
Implicația bugetară: economiile nu elimină alegerea fiscală
Chiar dacă economiile nete ar ajunge în timp la câteva miliarde de lire anual, ele nu ar acoperi simultan refacerea forțelor convenționale, reziliența națională și extinderea serviciilor publice. Guvernul ar trebui să precizeze destinația banilor și să evite contabilizarea aceluiași dividend de mai multe ori.
În sens invers, păstrarea descurajării fără finanțare suplimentară poate canibaliza apărarea convențională. Un buget nuclear protejat reduce flexibilitatea Ministerului Apărării atunci când programele depășesc costurile. Prin urmare, întrebarea corectă nu este doar „Trident sau spitale?”, ci „ce nivel total de securitate este acceptat, cine îl plătește și ce rezultate verificabile produce?”.
Implicații strategice ale renunțării
1. Dependență mai mare de aliați. Londra ar rămâne sub umbrela NATO, dar și-ar pierde controlul suveran asupra ultimei garanții. Aceasta ar spori importanța angajamentului american și a descurajării franceze, într-o perioadă în care prioritățile Washingtonului includ tot mai mult Indo-Pacificul.
2. Reechilibrarea influenței în NATO. Regatul Unit ar continua să fie o putere militară importantă, însă contribuția sa la planificarea nucleară și greutatea sa în dezbaterile privind escaladarea ar scădea. Beneficiul diplomatic al dezarmării ar trebui comparat cu pierderea influenței asupra politicii de descurajare a Alianței.
3. Presiune asupra forțelor convenționale. Abolirea ar fi mai credibilă numai dacă ar fi însoțită de investiții susținute în muniții, apărare aeriană și antirachetă, submarine de atac, război antisubmarin, forțe terestre, spațiu și capabilități cibernetice. Fără această compensare, ar rezulta o reducere netă a opțiunilor, nu o simplă schimbare de instrument.
4. Risc de ireversibilitate. Odată dispersate competențele, închise instalațiile și destrămat lanțul industrial, reconstruirea unei capabilități nucleare ar dura mult și ar costa enorm. Decizia ar trebui tratată ca structurală, nu ca o economie temporară reversibilă la următoarea criză.
5. Consecințe pentru Scoția și regiuni. Baza de la Clyde face ca politica nucleară să fie și o problemă constituțională. O eventuală independență a Scoției sau refuzul găzduirii ar obliga Londra să găsească o bază alternativă, să negocieze un aranjament tranzitoriu ori să renunțe la postura actuală, fiecare opțiune având costuri și întârzieri semnificative.
Implicații ale păstrării Tridentului
Păstrarea nu este lipsită de costuri și riscuri. Ea fixează resurse pentru decenii, creează dependențe tehnologice față de Statele Unite pentru sistemul de rachete și cere investiții continue în siguranță, securitate, personal și infrastructură. De asemenea, obligă guvernul să explice cum reconciliază modernizarea cu angajamentele privind dezarmarea și neproliferarea.
Revizuirea Strategică a Apărării din 2025 a plasat descurajarea nucleară în centrul unei posturi mai largi, bazate pe NATO, pregătire de luptă, tehnologie și reziliență socială. Guvernul a acceptat toate cele 62 de recomandări, a alocat 15 miliarde de lire în actualul Parlament programului de înlocuire a focoaselor și a decis o participare mai amplă la misiunea nucleară NATO prin achiziția a 12 aeronave F-35A. Aceasta complică dezbaterea: Regatul Unit nu doar înlocuiește submarine, ci își diversifică rolul nuclear în Alianță.
Orice extindere trebuie însoțită de o doctrină clară, control politic, raportarea costurilor totale și evitarea suprapunerilor nejustificate. Mai multe platforme nu înseamnă automat o descurajare mai credibilă; credibilitatea depinde de supraviețuire, comandă, comunicații, pregătire, voință politică și înțelegerea de către adversar a consecințelor.
Ce politică ar fi mai robustă
Opțiunea cea mai prudentă este păstrarea temporară a CASD și finalizarea Dreadnought, dar în cadrul unei politici condiționate de disciplină bugetară și de investiții în capabilitățile care răspund amenințărilor sub pragul nuclear. Aceasta presupune:
- raportare anuală separată a costurilor pentru submarine, focoase, infrastructură, dezafectare și cooperarea internațională;
- control parlamentar consolidat și indicatori publici privind termenele, riscurile și folosirea rezervelor;
- protejarea investițiilor convenționale esențiale, astfel încât programul nuclear să nu consume resursele pentru muniții, apărare aeriană, escortă navală și securitate cibernetică;
- un program finanțat pentru reziliența infrastructurii, continuitatea guvernării, comunicații, energie, sănătate și sprijinul civil al operațiunilor militare;
- continuarea inițiativelor de reducere a riscului nuclear, comunicare de criză, verificare, control al armamentelor și neproliferare;
- evaluarea periodică a alternativelor, inclusiv a unei eventuale reduceri negociate și reciproce, fără a prezenta dezarmarea unilaterală drept sursă imediată de bani.
Reziliența civilă: veriga dintre nuclear și convențional
Pregătirea civilă nu este un substitut pentru descurajare, dar îi crește credibilitatea și limitează posibilitatea ca un adversar să obțină efecte strategice prin acțiuni sub prag. NATO identifică drept cerințe de bază continuitatea guvernării, energia, alimentele și apa, gestionarea victimelor, comunicațiile și transporturile reziliente. Planul britanic de reziliență din 2026 accelerează Home Defence Programme și promovează o abordare la nivelul întregii societăți.
Implicația practică este că securitatea nu poate fi măsurată doar prin numărul de focoase sau platforme. Rețelele electrice, porturile, cablurile submarine, spitalele, aprovizionarea și capacitatea populației de a funcționa în criză influențează atât libertatea de decizie a guvernului, cât și capacitatea NATO de a opera de pe teritoriul britanic.
Concluzii
Renunțarea la Trident ar produce economii, dar acestea ar fi întârziate și diminuate de dezafectare, obligații contractuale, infrastructură și reconversia industrială. Nu ar exista un dividend instantaneu capabil să transforme serviciile publice, iar abandonarea fără refacerea forțelor convenționale ar reduce semnificativ opțiunile strategice ale Regatului Unit.
Păstrarea descurajării nu este, însă, o soluție completă. Ea nu oprește sabotajul, atacurile cibernetice sau agresiunea convențională și poate slăbi restul apărării dacă este finanțată fără limite și transparență. Justificarea sa este îngustă, dar importantă: protecția împotriva coerciției nucleare și a amenințărilor existențiale pentru care nu există un substitut convențional sigur.
Verdictul rezonabil este păstrarea CASD și finalizarea Dreadnought, combinate cu audit riguros, forțe convenționale credibile, apărare antiaeriană și antirachetă, reziliență civilă și diplomație pentru reducerea riscurilor. Alegerea reală nu este între arme nucleare și securitate umană, ci între o politică dezechilibrată și una care tratează descurajarea, apărarea convențională, reziliența și controlul armamentelor ca părți ale aceluiași sistem.
Surse suplimentare
- House of Commons Library – The cost of the UK’s strategic nuclear deterrent
- House of Commons Library – Replacing the UK’s Nuclear Deterrent: Progress of the Dreadnought Class
- UK Ministry of Defence – Defence Nuclear Enterprise 2026 Annual Update to Parliament
- UK Ministry of Defence – Strategic Defence Review 2025
- House of Commons Library – Strategic Defence Review 2025: The UK’s nuclear deterrent
- NATO – Nuclear deterrence policy and forces
- Arms Control Association – Russia Revises Nuclear Use Doctrine
- UK Government – Resilience Action Plan: 2026 Implementation Report
- House of Lords Library – UK civil preparedness for war
Forumul Securității Maritime
Incident cibernetic la tunelul Fehmarnbelt: atacul digital care a ajuns pe șantier și pe mare – Forumul Securității Maritime
Un incident cibernetic a perturbat activitatea Femern Link Contractors (FLC), consorțiul care construiește tunelul Fehmarnbelt la Rødbyhavn, în Danemarca. Sund & Bælt, proprietarul danez al proiectului, a confirmat că antreprenorul a raportat o „cyberhændelse” și că părțile evaluează situația. La momentul comunicării publice nu erau cunoscute cauza, autorul, durata întreruperii sau existența unui furt de date.
Relatările presei daneze indică însă efecte operaționale vizibile: indisponibilitatea unor sisteme IT centrale, blocarea accesului la computere, Wi-Fi și e-mail, funcționarea defectuoasă a legitimațiilor electronice și trecerea la înregistrarea manuală a muncitorilor. Unele nave, macarale și platforme folosite pentru lucrările maritime ar fi fost oprite deoarece depind de sisteme și date indisponibile.
Un proiect european dependent de precizie digitală
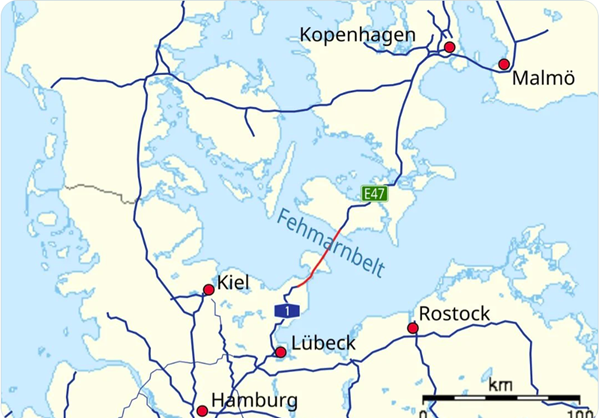
Tunelul Fehmarnbelt va lega Rødbyhavn, pe insula daneză Lolland, de Puttgarden, pe insula germană Fehmarn. Construcția de 18 kilometri va fi alcătuită din 89 de elemente prefabricate: 79 de elemente standard, fiecare lung de 217 metri, și 10 elemente speciale. Segmentele, cu o masă de aproximativ 73.500 de tone, sunt fabricate la Rødbyhavn, transportate pe mare și coborâte într-un șanț de pe fundul Mării Baltice cu precizie foarte mare.
După finalizare, traversarea ar urma să dureze aproximativ șapte minute cu trenul și zece minute cu automobilul. Legătura face parte din rețeaua transeuropeană de transport și este menită să scurteze călătoria Hamburg–Copenhaga cu aproximativ două ore.
Proiectul era deja vulnerabil la întârzieri. Amplasarea primului element a început abia în mai 2026, după o întârziere de aproximativ doi ani a navei specializate IVY. Partea daneză urmărește acum deschiderea rutieră în jurul anului 2032, iar legătura feroviară ar urma ulterior. În Germania, conexiunile terestre și tunelul Fehmarnsund sunt de asemenea întârziate; un plan federal indică punerea în funcțiune a tunelului de legătură până cel târziu în 2035.
Ce este confirmat și ce rămâne necunoscut
Confirmarea oficială se limitează la existența incidentului și dialogul dintre Sund & Bælt și FLC. Afirmațiile despre oprirea completă a șantierului, nave imobilizate și indisponibilitatea echipamentelor provin din relatări de presă și trebuie verificate printr-un bilanț tehnic al operatorului.
Nu există, deocamdată, o atribuire publică și nici confirmarea folosirii ransomware-ului, a unui program distructiv, a compromiterii unui furnizor sau a accesului de la distanță la sisteme industriale. Termenul danez folosit oficial — „incident cibernetic” — nu stabilește singur dacă a fost un atac deliberat, o intruziune detectată preventiv sau o indisponibilitate provocată în timpul izolării sistemelor.
Noutatea modului de lovire: compromiterea stratului digital care coordonează șantierul
Elementul nou nu este simpla indisponibilitate a e-mailului. Informațiile preliminare sugerează un efect în cascadă: identitatea digitală a muncitorilor, accesul fizic, comunicațiile interne, planificarea și operarea activelor maritime au fost afectate simultan. Atacul sau măsura de izolare a rețelei a transformat o problemă informatică într-o întrerupere a producției și logisticii.
Șantierele maritime moderne funcționează printr-un „fir digital” care leagă proiectarea, modelele de construcție, programarea echipelor, accesul personalului, certificarea lucrărilor, prognoza meteo, poziționarea navelor, macaralele și documentația de siguranță. Dacă mai multe dintre aceste funcții folosesc aceleași servicii de identitate, rețele sau centre de date, compromiterea unui punct comun poate opri active care nu au fost atacate direct.
Acesta este un model diferit de un atac cibernetic clasic orientat exclusiv spre furt de informații sau criptarea calculatoarelor de birou. Ținta efectivă devine ritmul operațional: lucrătorii nu intră automat, echipele nu primesc datele actualizate, navele nu pot confirma planul de misiune, iar managerii aleg oprirea preventivă deoarece nu mai pot demonstra că operațiunile se desfășoară în siguranță.
Posibile căi de compromitere — fără concluzii premature
În lipsa unei analize criminalistice publice, sunt posibile mai multe scenarii: compromiterea conturilor prin phishing, exploatarea unui serviciu expus, ransomware, acces printr-un furnizor, furtul credențialelor unui subcontractor ori izolarea preventivă a rețelei după detectarea unei intruziuni. Niciunul dintre aceste scenarii nu este confirmat.
Complexitatea contractuală mărește suprafața de atac. FLC reunește companii și mii de angajați din mai multe state, iar proiectul folosește subcontractori, nave specializate, sisteme de control al accesului și schimburi masive de date tehnice. Fiecare interfață între organizații poate deveni un punct de intrare sau o dependență critică.
Faptul că operațiunile maritime ar fi fost oprite nu dovedește că atacatorul a preluat controlul navelor sau macaralelor. Oprirea poate fi o decizie de siguranță deoarece planurile, autentificarea, comunicațiile sau datele necesare nu mai sunt de încredere. Această diferență este esențială pentru evaluarea severității tehnice.
Implicații operaționale și de siguranță
În construcțiile maritime, disponibilitatea datelor este o condiție de siguranță. Poziționarea unui element de zeci de mii de tone, coordonarea remorcherelor și platformelor, prognoza valurilor, lucrul cu macarale și controlul personalului nu pot continua pe baza unor informații neverificate. În asemenea condiții, oprirea controlată este preferabilă unei reluări rapide care ar putea provoca un accident industrial sau o avarie de mediu.
Incidentul arată și limitele procedurilor manuale. Înregistrarea pe hârtie poate menține accesul de bază, dar nu înlocuiește autorizările tehnice, versiunile corecte ale planurilor, trasabilitatea componentelor, verificările de competență și imaginea operațională comună. Continuitatea reală necesită sisteme alternative izolate, date sincronizate și exerciții periodice.
Implicații pentru calendar și costuri
Fehmarnbelt se confrunta deja cu întârzieri, litigii contractuale și blocaje logistice. Chiar o întrerupere scurtă poate avea efecte disproporționate dacă face să se piardă o fereastră meteo, întârzie o navă specializată sau perturbă succesiunea producției celor 89 de elemente. Costurile pot include timpul neproductiv, investigația, refacerea sistemelor, verificarea integrității proiectelor și reprogramarea flotei.
Pe partea germană, întârzierea tunelului Fehmarnsund și a conexiunii feroviare creează deja riscul unei deschideri în etape. Un nou decalaj în Danemarca complică sincronizarea celor două sisteme. Invers, dacă șantierul danez recuperează rapid, Germania poate rămâne veriga întârziată, necesitând soluții temporare pe vechiul pod Fehmarnsund.
Implicații pentru Germania și infrastructura transeuropeană
Deși incidentul s-a produs la contractorul din Danemarca, consecințele sunt transfrontaliere. Tunelul, conexiunile feroviare și rutiere germane, sistemele de taxare, controlul traficului și procedurile de urgență vor forma un singur serviciu. Un standard de securitate diferit între cele două părți ar crea o vulnerabilitate la interfață.
Germania tratează tot mai explicit infrastructura critică prin monitorizarea disponibilității, raportarea incidentelor și consolidarea capacității BSI. Cazul Fehmarnbelt arată că protecția trebuie extinsă și asupra infrastructurii aflate încă în construcție. Un proiect nu devine critic abia în ziua inaugurării: fișierele de proiectare, sistemele de testare și lanțul de furnizori pot fi compromise înainte de punerea în funcțiune.
Implicații de securitate națională
Legătura Fehmarnbelt este un coridor european de transport, nu doar un șantier comercial. Perturbarea sa poate afecta mobilitatea economică, iar după deschidere va avea relevanță pentru deplasarea rapidă a persoanelor, mărfurilor și, în anumite situații, a forțelor și echipamentelor în nordul Europei. Aceasta o face atractivă pentru criminalitate financiară, spionaj industrial, sabotaj sau operațiuni hibride.
Totuși, nu există dovezi publice că incidentul ar fi fost orchestrat de un stat sau că a urmărit sabotarea coridorului. Contextul geopolitic poate justifica o investigație extinsă, nu o atribuire speculativă. Autoritățile trebuie să distingă între motivația criminală, oportunism și o operațiune strategică pe baza probelor tehnice și de informații.
Ce trebuie făcut
- separarea strictă a rețelelor administrative, controlului accesului, proiectării și sistemelor operaționale maritime;
- identități distincte și autentificare multifactor rezistentă la phishing pentru personal, contractori și furnizori;
- copii offline verificate ale planurilor, procedurilor de siguranță și datelor necesare operării navelor și utilajelor;
- moduri degradate testate, care să permită continuarea limitată fără conectarea la infrastructura compromisă;
- inventarierea dependențelor digitale comune și eliminarea punctelor unice de defectare;
- obligații contractuale uniforme de raportare, jurnalizare și răspuns la incidente pentru întregul consorțiu și subcontractori;
- exerciții comune Danemarca–Germania privind întreruperea sistemelor în faza de construcție și, ulterior, în exploatarea tunelului;
- verificarea integrității proiectelor și configurațiilor înainte de repornire, nu doar restaurarea accesului la calculatoare;
- publicarea unui raport post-incident cu impactul, cauza generală, lecțiile și măsurile corective, fără divulgarea detaliilor exploatabile.
Concluzii
Incidentul Fehmarnbelt demonstrează că infrastructura fizică poate fi oprită fără deteriorarea betonului, navelor sau macaralelor. Noutatea modului de lovire constă în atingerea stratului digital comun care validează identitatea, distribuie informația și coordonează activele. Când acest strat dispare sau nu mai este de încredere, echipamentele rămân intacte, dar procesul industrial se blochează.
Impactul real nu poate fi măsurat doar prin numărul calculatoarelor indisponibile. Indicatorii relevanți sunt orele de producție pierdute, ferestrele maritime ratate, activele oprite, datele care trebuie reverificate și timpul necesar restabilirii în siguranță. Într-un proiect deja întârziat, chiar o întrerupere scurtă poate amplifica problemele existente.
Pentru Danemarca și Germania, lecția este că reziliența trebuie proiectată la nivelul întregului coridor și al lanțului contractual. Protejarea numai a operatorului final nu este suficientă dacă antreprenorii, porturile, navele și furnizorii folosesc identități, date sau comunicații vulnerabile.
Până la publicarea investigației tehnice, atribuirea și metoda exactă trebuie tratate cu prudență. Dar efectul observat este deja clar: securitatea cibernetică a devenit o condiție directă pentru siguranța construcțiilor maritime, continuitatea unui proiect european și credibilitatea calendarului său.
Surse suplimentare
- DR – confirmarea incidentului cibernetic și reacția Sund & Bælt
- Sjællandske Nyheder/Ritzau – efectele asupra sistemelor centrale și contextul proiectului
- Denmark Digest/Berlingske – oprirea activităților navelor de pe șantier
- DR – amplasarea primului element și dependența de nava specializată IVY
- DR – deschiderea etapizată și calendarul danez revizuit
- Heise/dpa – întârzierile pe părțile daneză și germană
- Heise – posibilă finalizare a tunelului Fehmarnsund până în 2035
- Heise – soluția temporară germană și riscurile pentru vechiul pod Fehmarnsund
- BSI – cadrul german de evaluare a amenințărilor și rezilienței cibernetice
- Ministerul german de Interne – proiectul de consolidare a apărării cibernetice și monitorizării infrastructurii critice
Forumul Securității Maritime
SİVRİSİNEK: Turcia testează roiuri de muniții rătăcitoare pentru lovituri fără GPS – Forumul Securității Maritime
Compania turcă Baykar a prezentat un concept de atac în roi bazat pe muniția rătăcitoare SİVRİSİNEK („Țânțar”) și pe drona kamikaze grea K2. Demonstrația desfășurată la Centrul de Instruire și Testare în Zbor de la Keșan a combinat autonomie susținută de inteligență artificială, navigație independentă de sistemele globale de poziționare, schimb de date între platforme și atacuri coordonate asupra unor coordonate prestabilite.
Imaginile publicate arată cinci K2 decolând succesiv și executând formații, apoi zece SİVRİSİNEK integrându-se sub acestea într-un roi mixt. Bayraktar TB2, TB3 și AKINCI au însoțit formația și au filmat demonstrația. În secvența de atac, grupul SİVRİSİNEK a executat picaje către coordonate desemnate, iar un K2 s-a desprins pentru un picaj de mare viteză urmat de o trecere.
Ce este SİVRİSİNEK
Baykar descrie SİVRİSİNEK drept o muniție rătăcitoare inteligentă, cu rază declarată de peste 1.000 de kilometri. Platformele ar putea menține comunicația în interiorul roiului, partaja instantaneu țintele detectate și continua misiunea în condiții de bruiaj sau absență a semnalelor GNSS prin poziționare vizuală asistată de inteligență artificială.
În acest concept, SİVRİSİNEK ocupă segmentul numeros și relativ ușor al formației. K2 reprezintă nivelul greu: sursele turcești îi atribuie o rază de peste 2.000 de kilometri, autonomie de peste 13 ore, viteză mai mare de 200 km/h și capacitatea de a transporta o încărcătură de aproximativ 200 de kilograme. Între ele, Baykar a prezentat și MIZRAK, o muniție rătăcitoare de clasă intermediară.
La SAHA 2026, compania a descris o arhitectură ipotetică mult mai mare: un val frontal de SİVRİSİNEK, urmat de sute de MIZRAK și K2. Aceasta este o viziune de dezvoltare, nu o capacitate demonstrată la scara declarată. Testul public a implicat zece SİVRİSİNEK și cinci K2, iar numărul total de platforme diferite din formația finală a fost 18.
Specificații publice declarate
| Caracteristică | SİVRİSİNEK | MIZRAK | K2 |
| Clasă | Muniție rătăcitoare tactică | Muniție rătăcitoare intermediară | Dronă kamikaze grea |
| Rază declarată | Peste 1.000 km | Peste 1.000 km | Peste 2.000 km |
| Masă maximă la decolare | Nepublicată | Aproximativ 200 kg | Aproximativ 800–850 kg |
| Încărcătură utilă / focos | Nepublicată | Până la 40 kg | Aproximativ 200 kg |
| Autonomie declarată | Nepublicată | Peste 7 ore | Peste 13 ore |
| Viteză maximă declarată | Nepublicată | Aproximativ 185 km/h | Peste 200 km/h |
| Navigație | Vizuală asistată de IA, independentă de GNSS | Vizuală asistată de IA, independentă de GNSS | Vizuală asistată de IA, independentă de GNSS |
| Capabilități de roi | Comunicare și partajare de ținte | Integrare în roi mixt | Formații autonome și coordonare în roi |
| Lansare | Catapultă | Pistă sau lansare asistată de rachetă | Pistă scurtă |
| Stadiu public | Demonstrat cu 10 unități; relatată apariția în Azerbaidjan | Prezentat la SAHA 2026 | Demonstrat cu 5 și ulterior 10 unități |
Notă: valorile provin din declarațiile producătorului și din presa turcă de specialitate; configurațiile operaționale și performanțele reale pot diferi.
Navigație fără GNSS
Capabilitatea-cheie este navigația vizuală. Camerele observă terenul, iar algoritmii compară trăsăturile văzute cu datele de referință pentru estimarea poziției. Astfel, platforma nu depinde exclusiv de GPS sau de alte constelații GNSS, care pot fi bruiate ori falsificate în războiul electronic.
Independența de GNSS nu înseamnă invulnerabilitate. Performanța navigației vizuale poate scădea deasupra mării, deșertului, zăpezii, norilor sau în condiții de vizibilitate redusă, unde există puține repere distinctive. Sistemul depinde în continuare de senzori, hărți, putere de calcul și de calitatea algoritmilor.
Noutatea modului de lovire: roi mixt și atac distribuit
Noutatea nu constă doar în lansarea simultană a multor drone. Conceptul urmărește distribuirea funcțiilor între clase diferite de platforme. SİVRİSİNEK poate forma primul val, destinat cercetării, transmiterii poziției țintelor, consumării muniției defensive și atacării obiectivelor vulnerabile. Platformele mai grele pot urma împotriva țintelor protejate sau cu valoare ridicată.
Partajarea datelor în roi schimbă relația dintre senzor și armă. Dacă o platformă identifică o țintă, informația poate fi distribuită celorlalte, reducând dependența de un singur operator sau de o legătură continuă cu centrul de comandă. În principiu, roiul poate redistribui obiectivele după pierderea unor membri și poate evita concentrarea tuturor loviturilor asupra aceleiași ținte.
Un atac în valuri complică apărarea prin volum și direcții multiple. Apărătorul trebuie să detecteze ținte mici, să distingă momelile de platformele cu încărcături mai mari și să economisească interceptori scumpi. Chiar dacă majoritatea dronelor este distrusă, câteva penetrări pot produce efecte importante asupra radarelor, depozitelor, nodurilor de comunicații sau infrastructurii.
Demonstrația publică nu dovedește însă toate aceste funcții într-un mediu de luptă. Nu au fost publicate date independente despre rata de reușită, rezistența legăturilor dintre drone, eficiența împotriva bruiajului adaptiv, autonomia decizională reală sau comportamentul roiului după pierderi. Picajele spre coordonate desemnate sunt o etapă relevantă, dar mai simplă decât atacarea unor ținte mobile apărate.
Rolul inteligenței artificiale și controlul uman
Sursele companiei vorbesc despre detectare automată, partajarea țintelor și atac automat. Aceste formulări pot acoperi niveluri diferite de autonomie: de la urmarea unei rute și confirmarea unei ținte preselectate până la selecția independentă a obiectivului. Fără reguli publice privind autorizarea atacului, nu se poate stabili câtă libertate decizională are platforma.
Creșterea autonomiei reduce necesarul de operatori și vulnerabilitatea la întreruperea comunicațiilor, dar mărește riscul identificării greșite, al atacării aceleiași ținte de mai multe ori sau al propagării unei erori în întregul roi. Pentru utilizare responsabilă sunt necesare limite geografice, criterii verificabile de identificare, posibilitatea anulării misiunii și păstrarea jurnalelor decizionale.
Implicații pentru apărarea aeriană
Roiurile ieftine accentuează dezechilibrul economic dintre atac și apărare. Folosirea unei rachete antiaeriene costisitoare împotriva fiecărei drone poate deveni nesustenabilă. Răspunsul necesită mai multe straturi: senzori pasivi și activi, tunuri și muniție programabilă, bruiaj, arme cu energie dirijată, drone interceptoare și mijloace clasice păstrate pentru platformele mai mari.
Navigația vizuală reduce eficiența bruiajului GNSS, dar nu elimină războiul electronic. Legăturile de date din roi, camerele, procesoarele și sistemele de recunoaștere pot fi perturbate, înșelate sau atacate cibernetic. Apărarea va încerca să rupă cooperarea dintre platforme, nu doar să le doboare individual.
Implicații pentru Marea Neagră și estul Mediteranei
Raza declarată de peste 1.000 de kilometri ar permite, teoretic, lansarea din afara razei multor sisteme tactice de apărare. Pentru Turcia, o asemenea capabilitate poate acoperi spații maritime extinse și poate completa dronele TB2, TB3 și AKINCI în misiuni de supraveghere și lovire.
Deasupra mării, însă, navigația vizuală este mai dificilă din cauza uniformității suprafeței și a schimbării condițiilor meteo. Eficiența reală ar depinde de combinarea vederii artificiale cu navigație inerțială, date despre coastă, altimetrie și actualizări primite de la alte platforme. Aceste detalii nu au fost făcute publice.
Pentru statele riverane, proliferarea roiurilor cu rază lungă mărește presiunea asupra porturilor, navelor, bazelor aeriene și infrastructurii energetice. Detectarea trebuie extinsă dincolo de granița națională, iar avertizarea timpurie trebuie împărtășită între aliați înainte ca roiul să se fragmenteze în ținte individuale.
Exporturi și proliferare
Baykar este deja un exportator important de sisteme fără pilot. Presa turcă de specialitate a relatat în septembrie 2026 că SİVRİSİNEK a fost observată în dotarea Azerbaidjanului, la Nahcivan. Informația sugerează o trecere rapidă de la demonstrație la export, dar statutul contractual și configurația exactă nu au fost prezentate oficial în detaliu.
Exportul unei platforme autonome cu rază mare ridică întrebări privind controlul utilizării, actualizările software, accesul la date și regulile de angajare. Capacitatea nu se transferă numai prin aeronavă, ci și prin algoritmi, biblioteci de ținte, hărți și infrastructura de comandă.
Limite și vulnerabilități
- țintele mici pot fi greu de detectat, dar au constrângeri de sarcină utilă și rezistență la vreme;
- comunicația în roi poate crea efecte de rețea, dar și puncte de atac electronic sau cibernetic;
- navigația vizuală funcționează fără GNSS, însă depinde de repere și de calitatea senzorilor;
- formarea unui roi este mai simplă într-un spațiu de testare decât sub foc, bruiaj și pierderi;
- raza maximă declarată nu este identică cu raza de atac utilă, care depinde de încărcătură, profilul de zbor și rezerve;
- coordonatele fixe nu testează complet recunoașterea și lovirea țintelor mobile ori mascate.
Concluzii
SİVRİSİNEK indică trecerea Turciei de la drone armate operate individual la ecosisteme de atac distribuite. Combinația dintre platforme ușoare numeroase, purtători grei, navigație fără GNSS și schimb automat de ținte poate comprima timpul dintre detectare și lovire și poate suprasolicita apărarea.
Noutatea majoră este roiul mixt, nu formația în sine. Valurile pot avea roluri diferite: cercetare, momire, suprimarea apărării și atac. Această arhitectură permite obținerea efectului prin număr și cooperare, nu doar prin performanța unei singure aeronave.
Totuși, demonstrația a fost controlată, iar majoritatea datelor provin de la producător sau din presa apropiată industriei turce. Raza, autonomia și funcțiile automate sunt valori declarate; eficiența împotriva unei apărări moderne, în condiții reale de război electronic și pierderi, nu a fost verificată independent.
Pentru apărare, lecția este clară: bruiajul GPS nu mai poate constitui răspunsul principal. Protecția trebuie să combine detectarea timpurie, contramăsuri electronice împotriva rețelei roiului, interceptori ieftini și capacitatea de a lovi platformele de comandă ori lansare înainte ca formația să se disperseze.
Dezvoltarea ridică și o problemă politică. Pe măsură ce selecția și distribuirea țintelor devin automatizate, responsabilitatea pentru decizie trebuie să rămână identificabilă. Performanța tehnică nu înlocuiește cerințele de distincție, proporționalitate, control uman și investigare ulterioară.
Surse suplimentare
- Baykar – prezentarea oficială a testului K2 și SİVRİSİNEK
- Anadolu Ajansı – demonstrația de la Keșan și caracteristicile declarate
- Anadolu Ajansı – conceptul de roi mixt prezentat la SAHA 2026
- Anadolu Ajansı – familia K2, MIZRAK și SİVRİSİNEK
- SavunmaSanayiST – analiza turcă a demonstrației și navigației fără GNSS
- SavunmaSanayiST – extinderea testelor K2 la zece platforme
- SavunmaSanayiST – relatarea privind apariția SİVRİSİNEK în Azerbaidjan
- Defence Turk – detaliile testului autonom și atacului asupra coordonatelor
- GPS World – evaluarea navigației vizuale și a zborului fără GNSS
- Anadolu Ajansı English – schimbul de date și loviturile coordonate
Forumul Securității Maritime
NAVE DE CONTRAMĂSURI ÎMPOTRIVA MINELOR.
Articol foarte interesant și bine documentat.
Marina nostră, ce preocupări are în acest domeniu?
Credeți că achiziția a celor două nave vânătoare de mine rezolvă, integral, problema?
Materiale foarte interesante.
Felicitări realizatorilor.
Referitor la “Ocupația blândă”.
China nu uită că Stalin a ocupat Nordul Manciuriei “eliberând” teritoriul de ocupanții japonezi.
Frumoase și realiste analizele postate! Aceeași impresie am avtu-o și eu după întâlnirile din Alaska și de la Bejing, ceva cam ca întrun cântec rapp american: “Bad guys, bad guys, what you gonna do,/ What you gonna do, if they come for you?”. Cei mai tari din CS al ONU care trebuiau să garanteze ordinea mondială și legile internaționale s-au hotărât să ne arate că “au pofte” și fac ceea ce poftesc. Despre celelate state, doar “monede de schimb” pentru momentul în care “poftele” se ciocnesc. Un An Nou 2026 cu bine pentru toți!
Domnilor de la Forțele Navale și Garda de Coastă.
Motivațiile cu privire la implicarea structurilor “civile” din portul Constanța privind acțiunea după ce a fost descoperită drona în incinta portului, nu justifică modul modul defectuos al forțelor ce le coordonați pentru a descoperi și împiedica, prin distrugere, a ambarcațiunii auto-propulsate, în afara zonei portuare.
Motivația cu privire la performanțele tehnice ale sistemului SCOMAR nu vă scuză.
Am fost implicat în stabilirea caracteristicilor T-T inițiale ale acestui sistem, așa că nu susțin scuzele cu privire la performanțele acestui sistem.